Pengenalan Web Application Firewall untuk Melindungi Website
Pelajari cara kerja Web Application Firewall (WAF) dalam memblokir SQLi, XSS, dan ancaman OWASP Top 10 untuk menjaga keamanan website dan API bisnis Anda.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
- Web Application Firewall (WAF) adalah sistem keamanan yang ditempatkan di depan aplikasi web untuk menginspeksi, menyaring, dan memblokir lalu lintas HTTP/HTTPS berbahaya. Berbeda dari firewall jaringan tradisional yang hanya memeriksa alamat IP dan port, WAF menganalisis isi muatan (payload) request pada Application Layer (Layer 7) untuk menangkal serangan injeksi, eksploitasi celah kode, dan otomasi bot jahat.
Setiap aplikasi web, portal pelanggan, atau antarmuka API yang terhubung ke internet publik beroperasi di bawah pemindaian dan percobaan serangan otomatis tanpa henti. Berdasarkan telemetri keamanan siber global, sebagian besar insiden kebocoran data tidak berasal dari peretasan kabel fisik atau pembobolan port server, melainkan eksploitasi langsung terhadap celah logika pada kode aplikasi web.
Banyak pengelola sistem menganggap bahwa mengaktifkan sertifikat SSL/TLS (HTTPS) dan menyalakan firewall bawaan sistem operasi sudah cukup untuk mengamankan server. Kenyataannya, kedua mekanisme tersebut memiliki batasan struktural yang membuat serangan berbasis aplikasi tetap dapat menembus sistem.
Di sinilah Web Application Firewall (WAF) berperan sebagai garis pertahanan terdepan untuk menyaring dan mengamankan lalu lintas data pada lapisan aplikasi.
Mengapa Firewall Tradisional Tidak Cukup untuk Aplikasi Web?
Untuk memahami fungsi WAF, kita perlu meninjau model referensi jaringan OSI (Open Systems Interconnection).
+-------------------------------------------------------------+
| Layer 7: Application Layer (HTTP, HTTPS, API, JSON) -> WAF  |
| Layer 4: Transport Layer (TCP, UDP, Port 80, 443)   -> UFW  |
| Layer 3: Network Layer (IP Address, Routing)        -> IP/FW|
+-------------------------------------------------------------+
Firewall jaringan tradisional (seperti iptables, ufw, atau hardware firewall jaringan) beroperasi pada Layer 3 (Network) dan Layer 4 (Transport):
- Firewall memeriksa paket masuk: “Apakah paket ini ditujukan ke port 443 (HTTPS)?”
- Jika port 443 diizinkan untuk melayani pengunjung website publik, firewall akan meloloskan paket tersebut.
- Firewall L3/L4 tidak membaca isi muatan di dalam request HTTP/HTTPS tersebut.
Apabila seorang penyerang mengirimkan parameter formulir pencarian berisi teks eksploitasi SQL:
' UNION SELECT username, password_hash FROM users WHERE '1'='1Firewall jaringan tetap menganggapnya sebagai koneksi valid pada port 443 dan langsung meneruskannya ke web server. Akibatnya, jika kode backend memiliki celah penanganan input, basis data perusahaan dapat diunduh oleh pihak tidak berwenang.
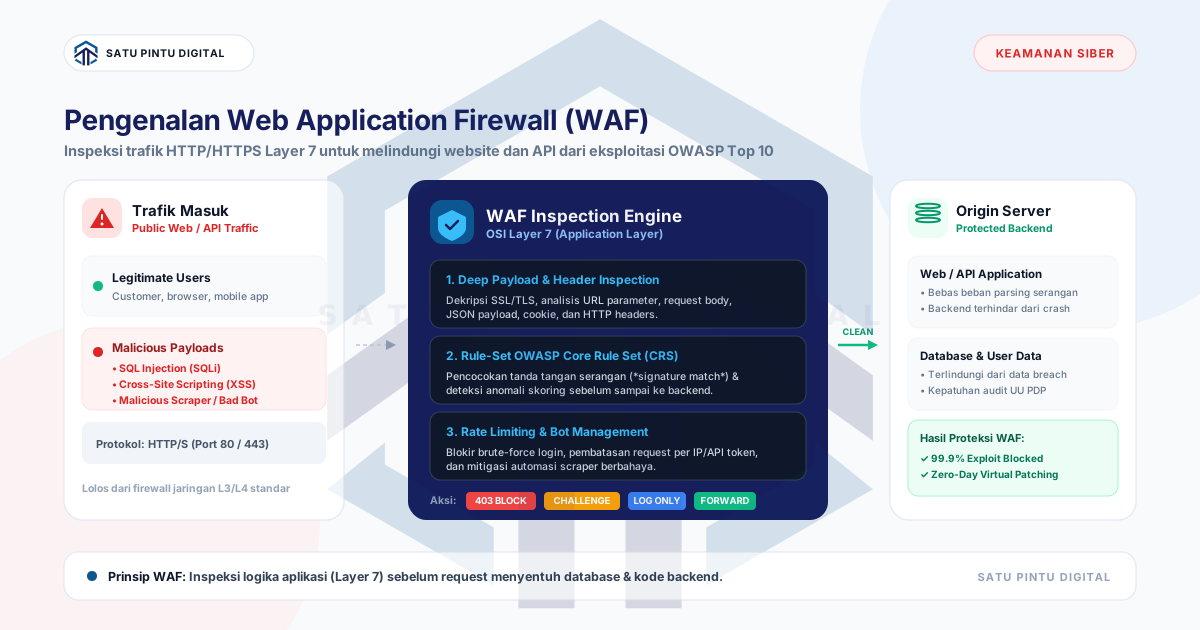
WAF beroperasi pada Layer 7 (Application Layer). WAF membuka, mendekripsi, dan membaca isi muatan data HTTP/HTTPS sebelum request tersebut dieksekusi oleh web server atau database engine.
Cara Kerja Web Application Firewall (WAF)
WAF diposisikan di antara pengguna eksternal dan server aplikasi web (origin server), umumnya berfungsi sebagai reverse proxy. Setiap kali ada permintaan (request) masuk, WAF menjalankan serangkaian analisis:
[Pengguna / Bot]
       │ HTTP/S Request
       ▼
┌─────────────────────────────────────────────────────────────┐
│ Web Application Firewall (WAF) - Layer 7                     │
│ ├─ 1. SSL/TLS Termination & Decryption                      │
│ ├─ 2. Signature Matching (OWASP Core Rule Set)              │
│ ├─ 3. Anomaly Scoring & Behavioral Analysis                 │
│ └─ 4. Rate Limiting & Bot Fingerprinting                    │
└──────┬───────────────────────────────────────────────┬──────┘
       │ [Jika Berbahaya]                              │ [Jika Bersih]
       ▼                                               ▼
[HTTP 403 / Challenge]                     [Origin Web Server / Backend]
1. Inspeksi Parameter dan Header HTTP
WAF mengurai seluruh elemen dari HTTP request:
- URL Path & Query String: Memeriksa upaya path traversal (misal
../../etc/passwd). - HTTP Headers: Menganalisis header
User-Agent,Referer, dan header kustom untuk mendeteksi scanner otomatis. - Request Body & Payloads: Memeriksa input formulir
multipart/form-data, payloadapplication/json, atau struktur XML dari serangan injeksi. - Cookies: Memeriksa manipulasi token sesi atau pemalsuan identitas.
2. Evaluasi Aturan Berbasis Signature dan Anomali
Sebagian besar WAF mengadopsi standar OWASP Core Rule Set (CRS) yang menggunakan pendekatan gabungan:
- Pencocokan Pola Serangan (Signature Matching): Mengenali pola regex khas dari injeksi SQL, Cross-Site Scripting (XSS), Remote File Inclusion (RFI), dan Command Injection.
- Deteksi Anomali (Anomaly Scoring): Alih-alih langsung memblokir satu kecocokan aturan minor, WAF menjumlahkan skor kejanggalan dari seluruh parameter. Jika total skor melampaui batas toleransi (ambang batas risiko), request akan otomatis ditolak dengan status HTTP
403 Forbidden.
3. Mitigasi Bot dan Pembatasan Laju Request (Rate Limiting)
WAF modern dilengkapi modul identifikasi bot untuk membedakan antara peramban manusia, bot pencari resmi (seperti Googlebot), dan scraper berbahaya. Fitur rate limiting memastikan bahwa upaya credential stuffing (menebak login berulang kali) atau pemanggilan endpoint API yang berlebihan akan langsung ditahan sebelum membebani server backend.
Jenis Ancaman yang Diminimalkan oleh WAF
Implementasi WAF ditujukan untuk menangkal ancaman kategori OWASP Top 10, antara lain:
| Jenis Ancaman | Pola Serangan | Cara WAF Menghentikannya |
|---|---|---|
| SQL Injection (SQLi) | Penyerang menyisipkan sintaks SQL ke dalam input formulir untuk memanipulasi database. | WAF memblokir request yang mengandung fungsi SQL mencurigakan (UNION SELECT, OR 1=1, xp_cmdshell). |
| Cross-Site Scripting (XSS) | Penyerang menyuntikkan skrip JavaScript berbahaya ke halaman web yang dilihat pengguna lain. | WAF mendeteksi dan mensterilkan tag HTML/JS berbahaya (<script>, onerror=, eval()). |
| Cross-Site Request Forgery (CSRF) | Memaksa browser korban yang telah login untuk mengeksekusi aksi yang tidak diinginkan. | WAF memvalidasi token origin, referer, dan integritas request state. |
| File Inclusion & Path Traversal | Mengakses file konfigurasi sensitif di server melalui manipulasi direktori. | WAF menolak karakter navigasi direktori (../, ..%2F, /etc/shadow). |
| Automated Bad Bots | Skrip scraping harga kompetitor, spam registrasi akun, dan brute-force login. | WAF melakukan fingerprinting browser dan menyajikan tantangan interaktif (JS Challenge). |
3 Model Arsitektur Penempatan WAF
Terdapat tiga metode utama untuk menerapkan WAF pada infrastruktur aplikasi:
1. Cloud-Based WAF (Reverse Proxy DNS):
   Client ──> [Cloud WAF / Edge CDN] ──(Trafik Bersih)──> [Origin Server]

2. Host-Based WAF (Modul Web Server):
   Client ──> [Nginx/Apache + ModSecurity/Coraza Engine] ──> [App Engine]

3. Hardware / Network Appliance WAF:
   Client ──> [Physical/Virtual WAF Gateway Appliance] ──> [Internal LAN]
1. Cloud-Based WAF (SaaS / Edge Proxy)
Model ini bekerja dengan mengarahkan record DNS (CNAME atau A record) domain ke jaringan penyedia WAF sebelum diteruskan ke server asal (origin server).
- Kelebihan: Sangat mudah diaktifkan tanpa instalasi software di server, dilengkapi perlindungan DDoS skala besar, dan database signature selalu diperbarui oleh penyedia layanan secara otomatis.
- Kekurangan: Membutuhkan konfigurasi pengetatan di origin server agar origin IP tidak dapat diakses langsung oleh penyerang yang melewati DNS (direct-to-origin bypass).
2. Host-Based WAF (Embedded Plugin / Web Server Module)
WAF diinstal langsung sebagai modul di dalam web server (contoh: ModSecurity atau Coraza pada Nginx, Apache, atau Caddy).
- Kelebihan: Memiliki visibilitas penuh terhadap konteks internal aplikasi, tidak memerlukan biaya langganan pihak ketiga, dan data sensitif tidak keluar dari infrastruktur internal.
- Kekurangan: Mengonsumsi kapasitas CPU dan RAM server lokal untuk memproses inspeksi regex, serta membutuhkan pemeliharaan manual untuk pembaruan rule-set.
3. Network-Based WAF (Appliance)
WAF berbentuk perangkat keras fisik atau virtual appliance yang ditempatkan di gateway jaringan lokal data center.
- Kelebihan: Latensi sangat rendah dan throughput tinggi untuk jaringan korporat tertutup.
- Kekurangan: Biaya pengadaan perangkat (CapEx) tinggi dan kompleksitas instalasi tinggi.
WAF dan Kepatuhan Regulasi Perlindungan Data (UU PDP)
Bagi organisasi dan bisnis di Indonesia yang memproses data pribadi masyarakat (seperti e-commerce, portal faskes, SaaS, atau aplikasi korporat), penerapan WAF bukan sekadar preferensi teknis, melainkan langkah mitigasi hukum yang esensial.
Pasal 35 Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mewajibkan setiap Pengendali Data Pribadi untuk menyusun dan menerapkan langkah-langkah teknis operasional guna melindungi data pribadi dari pemrosesan yang tidak sah, kebocoran, atau perusakan.
Dengan mengaktifkan WAF:
- Setiap upaya manipulasi sistem tercatat dalam log audit keamanan (audit trail) secara terstruktur.
- Celah keamanan yang belum sempat diperbaiki pada level kode aplikasi terlindungi oleh virtual patch.
- Risiko pencurian data massal melalui injeksi SQL terminimalisasi secara signifikan.
Langkah Praktis Memulai Penerapan WAF
Jika sistem aplikasi web atau API Anda saat ini belum memiliki lapisan WAF, berikut urutan implementasi yang direkomendasikan:
- Audit Permukaan Serangan (Attack Surface): Identifikasi seluruh subdomain, port layanan web, dan endpoint API publik yang terbuka ke internet.
- Aktifkan WAF dalam Mode Monitoring (Detection Only): Jalankan WAF selama 7–14 hari pertama dalam mode Log/Detect (tanpa memblokir). Tujuannya adalah mengidentifikasi false positive—yaitu request sah dari pengguna normal yang secara tidak sengaja memicu aturan WAF.
- Penyesuaian Rule-Set (Tuning): Buat pengecualian (whitelist) spesifik untuk endpoint yang memang membutuhkan pengiriman payload kompleks (misalnya endpoint editor CMS yang mengirimkan markup HTML).
- Alihkan ke Mode Penegakan (Enforce / Block Mode): Setelah false positive dihilangkan, aktifkan aksi pemblokiran otomatis terhadap request yang memiliki skor ancaman tinggi.
- Kunci Akses Origin Server: Pastikan firewall sistem operasi server asal (seperti UFW) hanya menerima trafik HTTP/HTTPS dari rentang IP resmi penyedia Cloud WAF untuk mencegah bypass DNS.
Konsultasi Pengamanan Server & Infrastruktur Web
Mengamankan aplikasi web membutuhkan pendekatan berlapis (defense-in-depth), mulai dari pengerasan konfigurasi server (server hardening), manajemen segmentasi jaringan, hingga pemasangan WAF yang terkonfigurasi dengan tepat.
Jika perusahaan Anda membutuhkan pendampingan teknis dalam merancang arsitektur keamanan server, mitigasi serangan web, atau audit kepatuhan infrastruktur cloud, tim engineer Satu Pintu Digital siap membantu melalui layanan Managed IT & Security Services. Konsultasikan kebutuhan sistem Anda bersama kami untuk memastikan aset digital bisnis tetap aman, stabil, dan patuh regulasi.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Baca sumbernya
Referensi dan dokumentasi
- OWASP Top 10 Web Application Security Risks Standar konsensus global mengenai 10 risiko dan celah keamanan paling kritis pada aplikasi web
- NIST SP 800-44: Guidelines on Securing Public Web Servers Panduan teknis resmi National Institute of Standards and Technology mengenai arsitektur pengamanan server web publik
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Apakah website yang sudah menggunakan HTTPS (SSL/TLS) masih membutuhkan WAF?
- Ya. Enkripsi HTTPS hanya mengamankan jalur komunikasi data antara peramban pengguna dan server agar tidak disadap pihak ketiga. HTTPS tidak memeriksa apakah muatan data yang dikirimkan berisi kode berbahaya seperti injeksi SQL atau skrip XSS. WAF mendekripsi dan memeriksa isi muatan tersebut sebelum diteruskan ke aplikasi.
- Apa perbedaan firewall bawaan server (seperti UFW/iptables) dengan WAF?
- Firewall sistem seperti UFW atau iptables beroperasi pada Network/Transport Layer (Layer 3 dan 4). Fungsinya hanya mengizinkan atau menolak koneksi berdasarkan alamat IP dan nomor port (misalnya membuka port 443 untuk web). WAF bekerja pada Application Layer (Layer 7), memeriksa detail query string, struktur JSON, header HTTP, dan logika perintah yang dikirimkan melalui koneksi yang sudah diizinkan tersebut.
- Apakah penggunaan WAF dapat memperlambat performa loading website?
- Pada implementasi modern (khususnya Cloud WAF berbasis edge network global), latensi inspeksi berkisar antara 2 hingga 10 milidetik. Seringkali, fungsi CDN caching dan mitigasi bot otomatis pada platform WAF justru meningkatkan kecepatan website karena beban server backend berkurang drastis dari trafik sampah.
- Bagaimana cara WAF menangani celah keamanan zero-day sebelum software di-update?
- WAF menyediakan mekanisme 'Virtual Patching', yaitu pembuatan aturan penyaringan lalu lintas khusus yang memblokir pola eksploitasi celah tertentu di pintu masuk sebelum request menyentuh kode aplikasi. Ini memberi tim pengembang waktu untuk merilis perbaikan kode permanen tanpa membuat sistem rentan diserang.
Umpan balik
Apakah panduan ini membantu memahami Keamanan Siber?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya