Topologi Jaringan Kantor Aman: Dasar Pemisahan VLAN & Segmen
Panduan praktis merancang topologi jaringan kantor aman melalui segmentasi VLAN, isolasi Wi-Fi tamu, dan firewall inter-VLAN pencegah ransomware.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
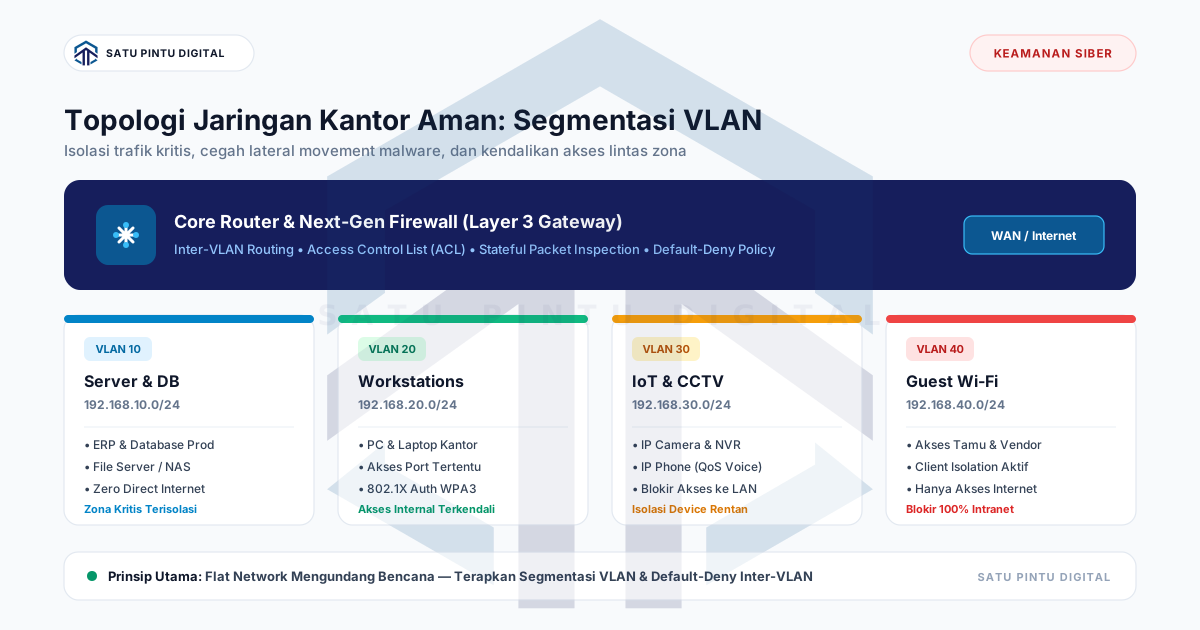
- Topologi jaringan kantor aman dibangun dengan memecah jaringan datar (flat network) menjadi beberapa segmen VLAN terisolasi—seperti VLAN Server, VLAN Karyawan, VLAN IoT/CCTV, dan VLAN Tamu—yang dijembatani oleh router/firewall Layer 3 berprinsip default-deny guna mencegah pergerakan lateral malware dan intrusi internal.
Sebagian besar insiden kompromi data internal di lingkungan korporat tidak bermula dari peretasan server secara langsung, melainkan dari komputer kerja staf operasional yang terinfeksi melalui phishing, malvertising, atau perangkat USB yang terkompromi. Ketika jaringan kantor dirancang tanpa segmentasi—di mana laptop operasional, printer, CCTV, Wi-Fi tamu, dan server database berada dalam satu subnet yang sama—ancaman siber dapat menyebar secara leluasa ke seluruh penjuru sistem dalam hitungan detik.
Topologi jaringan kantor yang aman membutuhkan pemisahan batasan logis yang tegas antar-fungsi kerja. Penerapan VLAN (Virtual Local Area Network) dan segmentasi tingkat lanjut menjadi fondasi utama arsitektur keamanan Defense-in-Depth pada infrastruktur IT modern.
1. Bahaya Tersembunyi Arsitektur Flat Network
Topologi flat network (jaringan datar) adalah kondisi di mana seluruh perangkat kantor terhubung ke switch tanpa pemisahan subnet atau VLAN—biasanya menggunakan satu blok alamat IP besar seperti 192.168.1.0/24 atau 10.0.0.0/24.
[FLAT NETWORK - RISIKO TINGGI]
┌─────────────┐   ┌─────────────┐   ┌─────────────┐   ┌─────────────┐
│ Wi-Fi Tamu  │───│ Laptop Staf │───│ IP Cam CCTV │───│ Server DB   │
│ 192.168.1.5 │   │192.168.1.20 │   │192.168.1.45 │   │192.168.1.100│
└─────────────┘   └─────────────┘   └─────────────┘   └─────────────┘
       │                 │                 │                 │
───────┴─────────────────┴─────────────────┴─────────────────┴─────── (Satu Broadcast Domain)
Struktur ini menimbulkan tiga kerentanan kritis:
- Pergerakan Lateral (Lateral Movement) Tanpa Hambatan: Begitu sebuah malware atau ransomware (seperti varian LockBit atau BlackCat) menginfeksi satu endpoint, malware tersebut akan menjalankan pemindaian port (port scanning) dan eksploitasi SMB/RDP ke seluruh alamat IP di subnet yang sama tanpa terhalang firewall.
- Paket Broadcast Berlebih (Broadcast Storm): Protokol penemuan seperti ARP, NetBIOS, dan mDNS menyiarkan paket ke seluruh perangkat di jaringan, membebani CPU switch dan mengurangi bandwidth efektif.
- Celah Keamanan Perangkat IoT dan Tamu: Perangkat pintar seperti smart TV ruang rapat, mesin absensi sidik jari, dan kamera CCTV berbasis IP kerap memiliki firmware usang dengan kerentanan yang jarang diperbarui. Jika perangkat ini berada di jaringan yang sama dengan server keuangan, peretas dapat menjadikannya pintu masuk (pivot point).
2. Fondasi Segmentasi VLAN: Standar IEEE 802.1Q
VLAN membagi switch fisik tunggal menjadi beberapa switch virtual yang terisolasi secara logis. Setiap paket data yang melintasi trunk port diberi tag 4-byte tambahan sesuai standar IEEE 802.1Q, yang memuat informasi VLAN ID (VID) antara 1 hingga 4094.
Secara default, perangkat di VLAN 10 tidak dapat berkomunikasi langsung pada Layer 2 dengan perangkat di VLAN 20, meskipun keduanya terhubung ke switch fisik yang sama.
[SEGMENTED VLAN TOPOLOGY]
                           ┌───────────────────────────────┐
                           │ Next-Gen Firewall / Router L3 │
                           │ (Inter-VLAN Routing & Policy) │
                           └───────────────┬───────────────┘
                                           │ (802.1Q Trunk)
                           ┌───────────────┴───────────────┐
                           │ Managed Core / Dist Switch    │
                           └───────┬───────┬───────┬───────┘
                                   │       │       │       │
              ┌────────────────────┘       │       │       └────────────────────┐
              ▼                            ▼       ▼                            ▼
     ┌─────────────────┐          ┌─────────────────┐                  ┌─────────────────┐
     │  VLAN 10: Srv   │          │  VLAN 20: Staf  │                  │  VLAN 40: Guest │
     │ 192.168.10.0/24 │          │ 192.168.20.0/24 │                  │ 192.168.40.0/24 │
     └─────────────────┘          └─────────────────┘                  └─────────────────┘
3. Desain Alokasi Segmen Jaringan Kantor Standar
Untuk kantor skala kecil hingga menengah (50–500 pengguna), alokasi segmen standar yang disarankan adalah sebagai berikut:
| VLAN ID | Nama Segmen | Subnet Alamat IP | Deskripsi & Kebijakan Akses |
|---|---|---|---|
| VLAN 10 | SRV-MGMT |
192.168.10.0/24 |
Server produksi, Database, NAS, ERP. Hanya bisa diakses dari IP admin tertentu via port spesifik (misal: SSH 22, HTTPS 443). Tidak ada direct access ke internet publik. |
| VLAN 20 | CORP-CORP |
192.168.20.0/24 |
PC dan laptop kerja karyawan terdaftar. Akses internet melalui web filter/proxy; akses ke VLAN 10 dibatasi hanya ke port aplikasi bisnis. |
| VLAN 30 | VOIP-IOT |
192.168.30.0/24 |
Telepon IP (VoIP), IP Camera CCTV, NVR, Access Control Pintu. Diberikan prioritas antrean QoS (Quality of Service) untuk suara; isolasi total dari VLAN data. |
| VLAN 40 | GUEST-WIFI |
192.168.40.0/24 |
Tamu, vendor, dan perangkat pribadi (BYOD). Hanya memiliki rute keluar ke Internet (WAN). Diblokir 100% dari seluruh subnet internal kantor. |
| VLAN 99 | NET-MGMT |
192.168.99.0/24 |
Interface manajemen perangkat jaringan (Switch, Router, AP GUI/SSH). Hanya dapat diakses melalui kabel fisik di ruang server atau VPN administratif terdedikasi. |
4. Konfigurasi Inter-VLAN Routing & Kebijakan Default-Deny
Membuat VLAN pada switch hanya menyelesaikan isolasi Layer 2. Agar komunikasi yang sah tetap dapat berlangsung (misalnya, staf di VLAN 20 perlu membuka web interface ERP di VLAN 10), dibutuhkan perangkat Layer 3—seperti router atau Layer 3 Managed Switch.
[!WARNING] Kesalahan paling fatal pada implementasi VLAN adalah membiarkan router Layer 3 melakukan routing terbuka tanpa aturan firewall. Secara default, router akan meneruskan paket antar-VLAN tanpa filter.
Menerapkan Kebijakan “Default-Deny”
Prinsip keamanan yang wajib ditegakkan pada firewall gateway:
- Drop All by Default: Blokir semua komunikasi antar-VLAN kecuali ada aturan (rule) eksplisit yang mengizinkannya.
- Stateful Connection Tracking: Izinkan paket balasan (Established/Related) kembali ke pengirim awal, tetapi tolak inisiasi koneksi dari zona yang kurang aman ke zona yang lebih aman.
Contoh konfigurasi aturan firewall pada router Linux/RouterOS:
# 1. Izinkan koneksi established & related antar seluruh VLAN
iptables -A FORWARD -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT

# 2. Izinkan VLAN Karyawan (VLAN 20) mengakses port web ERP (HTTPS 443) di Server (VLAN 10)
iptables -A FORWARD -i eth0.20 -o eth0.10 -p tcp --dport 443 -d 192.168.10.50 -j ACCEPT

# 3. Blokir seluruh akses dari VLAN Tamu (VLAN 40) menuju seluruh subnet internal privat (RFC 1918)
iptables -A FORWARD -i eth0.40 -d 192.168.0.0/16 -j DROP
iptables -A FORWARD -i eth0.40 -d 172.16.0.0/12 -j DROP
iptables -A FORWARD -i eth0.40 -d 10.0.0.0/8 -j DROP

# 4. Izinkan seluruh VLAN mengakses internet (WAN)
iptables -A FORWARD -o eth1 -j ACCEPT

# 5. Default-Deny untuk sisa paket inter-VLAN lainnya
iptables -A FORWARD -j DROP
5. Pengamanan Port Fisik dan Nirkabel (Wireless)
Segmentasi logis harus didukung oleh kontrol fisik pada level access layer:
A. Port Security pada Switch (802.1X & MAC Binding)
Untuk mencegah orang luar menancapkan laptop asing ke kabel LAN kosong di ruang rapat:
- Sticky MAC Address: Batasi port ethernet di meja kerja agar hanya menerima 1 alamat MAC yang pertama kali terdaftar.
- Disable Unused Ports: Matikan (admin down) seluruh port switch pada patch panel yang sedang tidak digunakan, dan alokasikan port tersebut ke VLAN dummy yang tidak memiliki rute.
- BPDU Guard & DHCP Snooping: Aktifkan fitur DHCP Snooping untuk mencegah adanya router liar (rogue DHCP server) yang dipasang staf dan mengacaukan pembagian IP.
B. Isolasi Klien pada Wi-Fi (Client Isolation)
Pada Access Point (AP) korporat:
- Pisahkan SSID untuk internal (
Kantor-Secure) dan tamu (Kantor-Guest). Kantor-Securewajib menggunakan otentikasi WPA3-Enterprise (802.1X/RADIUS) sehingga setiap staf menggunakan kredensial individual, bukan satu password bersama.Kantor-Guestwajib mengaktifkan Client Isolation (Station Isolation). Fitur ini mencegah perangkat tamu di Wi-Fi saling melihat atau mengirim paket satu sama lain (peer-to-peer attack).
6. Checklist Implementasi Segmentasi Jaringan Kantor
Gunakan daftar periksa berikut sebelum merilis arsitektur jaringan baru ke fase operasional penuh:
- Inventarisasi Perangkat: Petakan seluruh MAC address, fungsi perangkat, dan kebutuhan port komunikasinya.
- Migrasi Subnet: Ubah topologi flat
/24menjadi skema pengalamatan IP modular per VLAN. - Pemisahan VLAN di Switch: Terapkan Access Port untuk end-device dan Trunk Port (802.1Q) antar-switch/router.
- Aktivasi Firewall Inter-VLAN: Pastikan aturan
Default-Denyaktif dan uji coba ping lintas zona terisolasi gagal. - Uji Penetrasi Jalur Tamu: Sambungkan laptop ke Wi-Fi Tamu dan pastikan IP server lokal
192.168.10.xtidak dapat dijangkau (unreachable). - Manajemen Terpusat: Pastikan web admin switch dan router hanya dapat diakses melalui VLAN 99.
Rancang Arsitektur Jaringan Perusahaan Anda Bersama Praktisi
Mengonfigurasi segmentasi VLAN, firewall antar-zona, dan kontrol akses nirkabel enterprise membutuhkan ketelitian agar keamanan maksimal tercapai tanpa mengorbankan produktivitas kerja karyawan harian.
Tim spesialis infrastruktur jaringan Satu Pintu Digital siap membantu perusahaan Anda melakukan audit topologi, mendesain ulang arsitektur jaringan kantor yang aman, hingga implementasi managed network security yang andal.
Konsultasikan Kebutuhan Jaringan Kantor Anda atau pelajari lebih lanjut layanan kami di Halaman Kontak.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Baca sumbernya
Referensi dan dokumentasi
- NIST SP 800-125B: Secure Virtual Network Configuration for Virtual Machine Protection Pedoman resmi National Institute of Standards and Technology mengenai segmentasi dan isolasi jaringan virtual
- Cisco Enterprise Campus Network Design Guide Panduan arsitektur hierarki jaringan kampus dan kantor perusahaan berbasis Core, Distribution, dan Access Layer
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Apa bahaya utama menggunakan jaringan kantor tanpa segmentasi (flat network)?
- Dalam flat network, seluruh perangkat berada dalam satu broadcast domain Layer 2. Jika satu laptop karyawan terkena ransomware atau worm, infeksi dapat memindai dan menginfeksi server database, file share NAS, dan perangkat lain dalam jaringan tanpa halangan firewall.
- Apakah switch unmanaged biasa bisa digunakan untuk membuat VLAN?
- Tidak. Pembuatan VLAN memerlukan switch terkelola (managed switch) atau smart switch yang mendukung standar IEEE 802.1Q agar port dapat dialokasikan ke VLAN ID tertentu (access port) atau melewatkan multi-VLAN (trunk port).
- Mengapa pemisahan VLAN saja belum cukup tanpa konfigurasi firewall?
- VLAN beroperasi pada Layer 2 Data Link. Agar perangkat antar-VLAN dapat berkomunikasi, dibutuhkan router Layer 3. Jika router tersebut tidak dikonfigurasi dengan Access Control List (ACL) atau stateful firewall dengan prinsip default-deny, router akan otomatis meneruskan semua paket antar-VLAN.
- Bagaimana cara mengamankan jaringan Wi-Fi untuk tamu di kantor?
- Buat SSID terpisah yang terikat ke VLAN Tamu (Guest VLAN), aktifkan fitur Client Isolation pada Access Point agar sesama pengguna tamu tidak saling memindai, dan blokir seluruh rute menuju subnet IP privat (RFC 1918) di firewall gateway sehingga tamu hanya bisa mengakses internet.
Umpan balik
Apakah panduan ini membantu memahami Keamanan Siber?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya