Checklist Audit Keamanan IT Kantor Tahunan Perusahaan
Panduan checklist audit keamanan IT kantor tahunan: inventaris aset, kontrol hak akses IAM, audit firewall jaringan, enkripsi data, dan simulasi pemulihan bencana.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
- Audit keamanan IT kantor tahunan mencakup 5 pilar verifikasi krusial: 1) Inventarisasi aset hardware dan software berlisensi resmi; 2) Tata kelola identitas dan hak akses (penegakan autentikasi dua faktor MFA, pencabutan akun mantan karyawan); 3) Perimeter jaringan (audit port terbuka di firewall, segmentasi jaringan VLAN, enkripsi Wi-Fi kantor); 4) Perlindungan data (enkripsi harddisk laptop, sistem cadangan data 3-2-1 anti-ransomware); serta 5) Uji simulasi pemulihan data (restore drill) dan SOP penanganan insiden darurat sesuai mandat UU Perlindungan Data Pribadi (UU PDP).
Peta proses
Satu studi, beberapa titik kontrol
- 01
Inventarisasi Seluruh Aset Digital & Perangkat Keras
Catat setiap server, laptop, switch, router, access point, serta lisensi software aktif di lingkungan kantor.
- 02
Audit Hak Akses Identitas & Akun Pengguna (IAM)
Cocokkan daftar karyawan aktif HRD dengan akun email, VPN, SSH, dan database; hapus seluruh akses milik mantan staf.
- 03
Pemeriksaan Port Jaringan & Aturan Firewall
Jalankan pemindaian port eksternal untuk memastikan tidak ada celah berbahaya (seperti RDP 3389 atau SMB 445) terbuka ke internet publik.
- 04
Verifikasi Enkripsi Penyimpanan & Integritas Cadangan Data
Pastikan seluruh laptop staf mengaktifkan enkripsi harddisk penuh dan lakukan uji coba pemulihan sampel data cadangan 3-2-1.
- 05
Penyusunan Laporan Temuan & Rencana Tindak Lanjut
Klasifikasikan celah keamanan berdasarkan skor risiko (Kritis, Tinggi, Sedang, Rendah) dan tetapkan batas waktu perbaikan.
Banyak perusahaan menganggap sistem IT kantor mereka sudah aman hanya karena “belum pernah terkena serangan siber”. Di era ancaman virus penyandera data (ransomware) yang kian terarah dan berlakunya sanksi tegas dalam Undang-Undang Perlindungan Data Pribadi (UU PDP), rasa aman tanpa pengujian teknis objektif adalah perjudian bisnis yang membahayakan reputasi perusahaan.
Menjalankan Audit Keamanan IT Kantor Tahunan secara disiplin memungkinkan pimpinan perusahaan dan tim IT mendeteksi celah kerentanan sebelum dieksploitasi oleh pihak luar atau disalahgunakan oleh pihak internal.
5 Pilar Checklist Audit Keamanan IT Kantor
Evaluasi keamanan teknologi informasi perkantoran wajib menyentuh seluruh lapisan infrastruktur, mulai dari perangkat fisik hingga kesiapan tim operasional:
| No | Pilar Keamanan | Ruang Lingkup Evaluasi | Sasaran & Manfaat Perlindungan |
|---|---|---|---|
| 1 | Inventarisasi Aset & Sistem | Seluruh komputer, server, perangkat jaringan, serta lisensi sistem operasi. | Menghilangkan perangkat usang (End-of-Life) yang tidak lagi menerima pembaruan keamanan vendor. |
| 2 | Identitas & Hak Akses (IAM) | Penegakan autentikasi dua faktor (MFA), pencabutan akun mantan staf, dan kontrol admin. | Menutup jalur utama pembobolan akun email kantor, jalur VPN, dan sistem database internal. |
| 3 | Perimeter & Jaringan Kantor | Audit port terbuka di firewall, isolasi jaringan VLAN, dan proteksi Wi-Fi kantor. | Mencegah penyebaran virus antar-ruangan dan memblokir akses ilegal dari internet publik. |
| 4 | Proteksi Data & Komputer Staf | Enkripsi harddisk laptop (BitLocker/FileVault), antivirus terpusat, dan backup 3-2-1. | Mengamankan data sensitif jika laptop karyawan hilang dan mencegah pemerasan data oleh ransomware. |
| 5 | Kesiapsiagaan Bencana & Regulasi | Prosedur respon insiden, simulasi pemulihan data (restore drill), dan kepatuhan UU PDP. | Menjamin operasional bisnis dapat pulih dengan cepat tanpa kehilangan data riwayat transaksi. |
Lembar Kerja Checklist Audit Teknis
Gunakan checklist teknis praktis di bawah ini sebagai instrumen audit mandiri di kantor Anda:
Pilar 1: Inventarisasi Aset & Pembaruan Sistem (Patch Management)
- Seluruh komputer kerja, server, router, switch, dan access point terdata lengkap dengan serial number dan penanggung jawab unitnya.
- Tidak ada perangkat keras atau aplikasi yang berstatus End-of-Life (EoL) yang sudah tidak lagi mendapatkan update keamanan resmi.
- Seluruh sistem operasi server dan komputer staf memiliki jadwal pembaruan keamanan (security patch) otomatis di luar jam kerja.
- Penggunaan software bajakan telah dieliminasi 100% untuk menghindari malware dan risiko jeratan hukum audit lisensi.
Pilar 2: Tata Kelola Identitas & Hak Akses Pengguna (IAM)
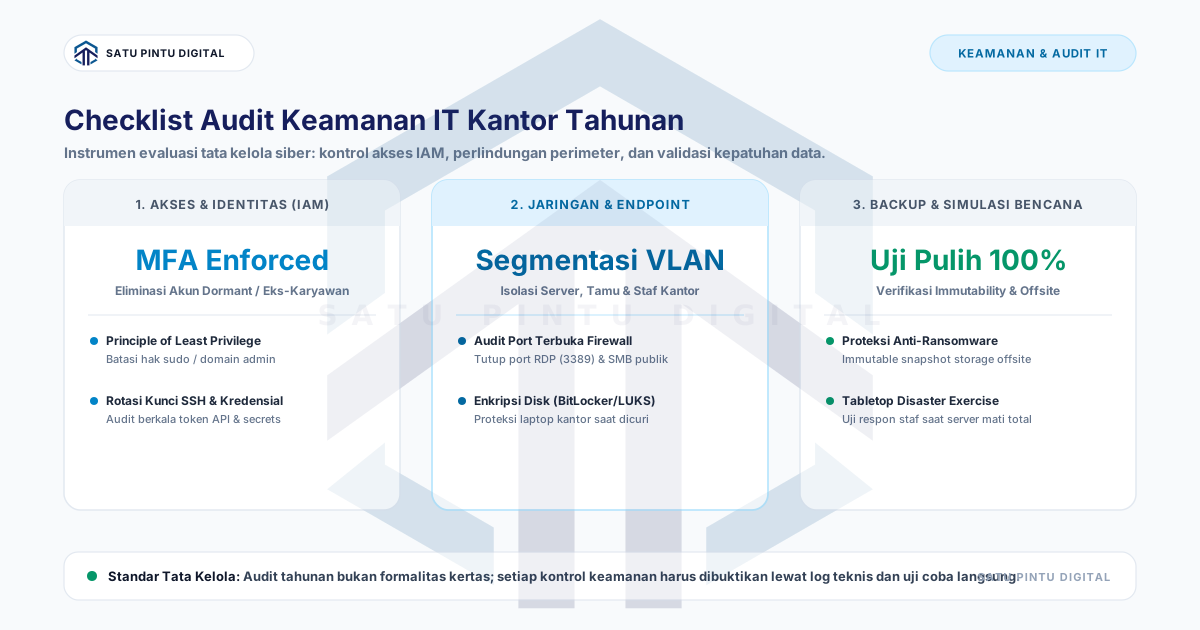
- Penegakan MFA 100%: Seluruh akun email kantor, portal ERP/keuangan, cloud dashboard, dan akses VPN wajib mengaktifkan autentikasi dua faktor via aplikasi authenticator (Google Authenticator/Microsoft Authenticator).
- Pembersihan Akun Mantan Karyawan: Akun email, akses VPN, dan akses server milik staf yang mengundurkan diri (resign) wajib dinonaktifkan dalam kurun waktu maksimal 1x24 jam sejak tanggal keluar.
- Prinsip Hak Akses Minimum (Least Privilege): Hak administrator lokal (
Administrator/sudo root) hanya diberikan kepada staf teknis yang berwenang, bukan akun harian karyawan umum. - Manajemen Kata Sandi Kuat: Menghapus penggunaan kata sandi standar kantor (seperti
Password123atau nama perusahaan) dan menerapkan batas minimal 12 karakter alfanumerik acak.
Pilar 3: Perimeter Jaringan, Firewall, & Wi-Fi Kantor
- Audit Port Terbuka Firewall: Tidak ada port remote berbahaya seperti RDP (
3389), SMB file sharing (445), atau Telnet (23) yang terekspos langsung ke IP publik tanpa melalui jalur VPN terenkripsi. - Penerapan Segmentasi Jaringan (VLAN): Lalu lintas jaringan kantor wajib dipisah menjadi minimal 3 segmen terisolasi: VLAN Server Backend, VLAN Komputer Karyawan, dan VLAN Wi-Fi Tamu (Guest).
- Keamanan Akses Nirkabel (Wi-Fi): Sandi Wi-Fi operasional kantor dirotasi secara berkala, dan Wi-Fi pengunjung diatur dengan fitur Client Isolation agar tamu tidak dapat memindai komputer kantor.
Pilar 4: Keamanan Komputer Pengguna & Perlindungan Data
- Enkripsi Harddisk Penuh: 100% laptop yang dibawa bekerja di luar kantor wajib mengaktifkan enkripsi bawaan sistem operasi (BitLocker pada Windows atau FileVault pada Mac) agar data tidak dapat dibaca saat laptop hilang atau dicuri.
- Perlindungan Antivirus Korporat Terpusat: Terpasang aplikasi pengamanan endpoint (EDR / Enterprise Antivirus) dengan konsol dashboard terpusat yang aktif memantau virus dan malware.
- Strategi Cadangan Data 3-2-1: Memiliki 3 salinan data penting, disimpan pada minimal 2 media berbeda (server lokal dan NAS), serta 1 salinan terisolasi di lokasi cloud yang aman dari serangan ransomware lokal.
Pilar 5: Kesiapsiagaan Bencana & Tata Kelola Regulasi
- Uji Coba Pemulihan Data (Restore Drill): Tim IT telah berhasil melakukan simulasi pengembalian data dari berkas cadangan ke server uji coba dalam kurun waktu 3 bulan terakhir.
- Standar Operasional Penanganan Insiden: Tersedia dokumen alur darurat tertulis mengenai siapa yang harus dihubungi dan tindakan pertama apa yang wajib diambil jika terjadi kebocoran data atau infeksi virus.
- Edukasi Keamanan Staf: Seluruh karyawan telah mendapatkan pelatihan berkala mengenai bahaya tautan palsu (phishing email), lampiran mencurigakan, dan etika keamanan data sesuai ketentuan UU PDP.
Matriks Prioritas Temuan Celah Keamanan
Setelah pemeriksaan selesai dilakukan, kelompokkan setiap temuan celah keamanan berdasarkan tingkat risiko operasionalnya:
| Tingkat Risiko | Contoh Celah Keamanan Lapangan | Dampak Nyata bagi Bisnis | Batas Waktu Tindak Lanjut |
|---|---|---|---|
| Kritis (Critical) | • Port remote desktop (RDP) terbuka langsung ke internet • Tidak memiliki cadangan data (backup) yang terenkripsi |
Server disusupi peretas, database terkunci ransomware, operasional kantor lumpuh total. | Wajib Dituntaskan < 24 Jam |
| Tinggi (High) | • Akun email mantan staf masih aktif dan bisa diakses • Akun direksi / bagian keuangan belum mengaktifkan MFA |
Pembajakan akun email, kebocoran data keuangan, dan penipuan instruksi transfer palsu. | Maksimal 3 Hari Kerja |
| Sedang (Medium) | • Harddisk laptop karyawan belum dienkripsi BitLocker • Wi-Fi tamu belum diisolasi dari jaringan server kantor |
Kebocoran data sensitif jika laptop dicuri; perangkat tamu bebas memindai sistem kantor. | Maksimal 14 Hari Kalender |
| Rendah (Low) | • Dokumentasi denah dan konfigurasi jaringan belum terbarui • Label perkabelan pada rak server belum seragam |
Memperlambat waktu investigasi teknisi saat terjadi gangguan jaringan lokal. | Maksimal 30 Hari Kalender |
Kesimpulan
Audit keamanan IT tahunan bukan sekadar formalitas administratif untuk mengisi lembar checklist, melainkan benteng pertahanan paling mendasar untuk melindungi kelangsungan bisnis dan reputasi perusahaan Anda. Mengetahui kelemahan sistem secara mandiri dan memperbaikinya secara terencana jauh lebih murah daripada menanggung kerugian finansial akibat operasional terhenti pasca-serangan siber.
Perkuat Keamanan Infrastruktur Kantor Anda Bersama Satu Pintu Digital
Menjalankan audit keamanan siber secara mandiri sering kali terkendala oleh keterbatasan waktu staf IT kantor dan sudut pandang bias internal (blind spots). Celah kecil yang terlewatkan dapat menjadi pintu masuk serangan siber yang melumpuhkan bisnis Anda.
PT. Satu Pintu Digital menyediakan Layanan Managed IT & Server serta Pengelolaan Firewall & Jaringan profesional untuk membantu perusahaan Anda membangun infrastruktur kantor yang tangguh, aman, dan patuh regulasi:
- 🔍 Audit Keamanan & Penilaian Celah Risiko: Pemindaian komprehensif port jaringan eksternal/internal, audit hak akses akun karyawan, serta pemetaan kepatuhan UU PDP.
- 🛡️ Hardening & Segmentasi Jaringan Profesional: Pemasangan firewall perimeter, segmentasi jaringan VLAN terisolasi, dan penegakan standar keamanan akses multi-faktor (MFA).
- 💾 Sistem Cadangan Data 3-2-1 Anti-Ransomware: Pengelolaan cadangan data terenkripsi otomatis dengan jaminan uji coba pemulihan data (restore drill) secara berkala.
- 📄 Laporan Rekomendasi Eksekutif: Ringkasan temuan risiko dan peta jalan perbaikan sistem (remediation roadmap) yang jelas, mudah dipahami manajemen, dan langsung dapat dieksekusi.
Ingin memastikan sistem IT dan server kantor Anda bebas dari celah kerentanan berbahaya?
👉 Jadwalkan Konsultasi & Audit Keamanan IT Kantor atau hubungi tim ahli kami langsung melalui WhatsApp untuk evaluasi infrastruktur perusahaan Anda.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Istilah penting
Glossary singkat
- Manajemen Identitas & Hak Akses (IAM)
- Kerangka kerja tata kelola dan teknologi untuk memastikan hanya individu yang berhak yang dapat mengakses data dan sistem komputer perusahaan.
- Autentikasi Dua Faktor (MFA)
- Metode verifikasi keamanan yang mewajibkan pengguna memberikan dua bukti identitas (seperti kata sandi dan kode OTP aplikasi) sebelum diizinkan masuk akun.
- Segmentasi Jaringan (VLAN)
- Pemisahan jaringan lokal menjadi beberapa jalur terisolasi pada perangkat switch yang sama untuk meningkatkan keamanan dan mencegah penyebaran virus.
- Prinsip Hak Akses Minimum (PoLP)
- Kebijakan keamanan yang menetapkan bahwa setiap pengguna hanya boleh diberikan izin akses minimum yang benar-benar dibutuhkan untuk menyelesaikan pekerjaannya.
Baca sumbernya
Referensi dan dokumentasi
- Center for Internet Security (CIS) Critical Security Controls v8 Panduan standar global praktik pertahanan keamanan siber prioritas untuk perlindungan organisasi dan perusahaan.
- Kementerian Komunikasi dan Digital RI — Pedoman Kepatuhan UU PDP Panduan kepatuhan pemrosesan dan tata kelola perlindungan data pribadi untuk badan hukum dan korporasi di Indonesia.
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Berapa kali audit keamanan IT sebaiknya dilaksanakan dalam setahun?
- Audit komprehensif skala penuh wajib dilakukan minimal 1 tahun sekali. Namun, peninjauan akun pengguna (IAM) dan pemindaian port firewall disarankan dilakukan berkala setiap triwulan (3 bulan sekali).
- Apa temuan celah keamanan yang paling sering ditemukan pada kantor skala menengah?
- Temuan paling umum meliputi: kata sandi default pada router/switch kantor, email staf belum mengaktifkan MFA, port remote desktop (RDP) terbuka langsung ke internet publik, laptop staf tanpa enkripsi harddisk, dan file backup yang tidak pernah diuji pemulihannya.
- Apakah audit keamanan IT kantor diwajibkan oleh regulasi pemerintah di Indonesia?
- Ya. UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP) mewajibkan setiap institusi dan perusahaan memproses data secara aman, menerapkan enkripsi, serta memiliki prosedur mitigasi kebocoran data dengan ancaman sanksi administratif dan denda pidana bagi yang lalai.
Umpan balik
Apakah panduan ini membantu memahami Keamanan & Audit IT?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya