Cara Mencegah Serangan DDoS pada Server Perusahaan
Panduan praktis mitigasi serangan DDoS pada server bisnis: arsitektur pertahanan multi-layer, konfigurasi reverse proxy, WAF, dan penguatan kernel Linux.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
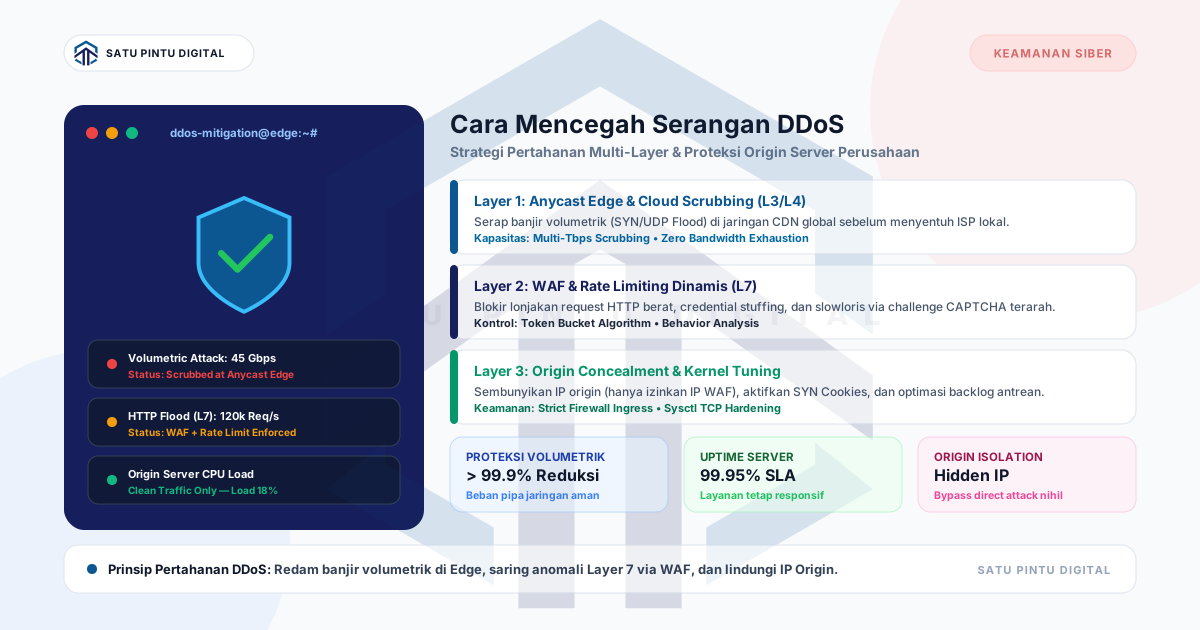
- Mencegah dan memitigasi serangan DDoS memerlukan strategi pertahanan berlapis (defense-in-depth): menyerap lonjakan volumetrik di tepi jaringan menggunakan Anycast CDN/Scrubbing center, memfilter request berbahaya di Layer 7 menggunakan Web Application Firewall (WAF) dan rate limiting, menyembunyikan alamat IP asli (origin) dari DNS publik, serta memperkuat parameter TCP backlog dan SYN cookies pada kernel sistem operasi server.
Bagi perusahaan yang menjalankan layanan publik, portal pelanggan, API transaksional, atau aplikasi internal berbasis web, ketersediaan sistem (high availability) adalah pilar operasional vital. Namun, salah satu ancaman paling sering melumpuhkan ketersediaan layanan adalah serangan Distributed Denial of Service (DDoS).
DDoS bukan bertujuan meretas atau mencuri basis data, melainkan membanjiri sumber daya sistem—baik berupa lebar pita jaringan (bandwidth), kapasitas tabel koneksi, memori, maupun siklus CPU—sehingga server tidak lagi mampu merespons permintaan dari pengguna sah.
Untuk membangun pertahanan yang efektif, tim IT tidak bisa hanya mengandalkan satu solusi tunggal. Dibutuhkan arsitektur pertahanan berlapis (defense-in-depth) yang mencakup penyaringan di level jaringan global, inspeksi lapisan aplikasi, hingga penguatan konfigurasi kernel server lokal.
1. Memahami 2 Vektor Utama Serangan DDoS
Sebelum merancang strategi mitigasi, identifikasi terlebih dahulu jenis ancaman yang menyerang sistem:
┌────────────────────────────────────────────────────────────────────────┐
│                        VEKTOR SERANGAN DDOS                            │
├───────────────────────────────────┬────────────────────────────────────┤
│ 1. Volumetric & Network (L3/L4)   │ 2. Application Layer (L7)          │
├───────────────────────────────────┼────────────────────────────────────┤
│ • UDP Amplification, ICMP Flood   │ • HTTP GET/POST Flood              │
│ • SYN Flood, ACK Flood            │ • Slowloris, Slow POST             │
│ • Target: Bandwidth pipa ISP      │ • Target: CPU, RAM, Thread Pool    │
│ • Satuan: Gbps / Mpps (Paket/dtk) │ • Satuan: RPS (Requests per second)│
│ • Solusi: Anycast Cloud Scrubbing │ • Solusi: WAF, Rate Limit, Caching │
└───────────────────────────────────┴────────────────────────────────────┘
A. Serangan Volumetrik & Protokol (Lapisan 3 & 4)
Serangan ini bertujuan menghabiskan kapasitas pipa data (bandwidth) yang menghubungkan server Anda ke internet. Penyerang memanfaatkan ribuan perangkat botnet terdistribusi untuk membanjiri alamat IP target dengan paket UDP atau TCP SYN palsu dalam volume puluhan hingga ratusan Gigabit per detik (Gbps).
Ketika pipa bandwidth internet server penuh, paket data pengguna sah akan terbuang (dropped) di level router ISP sebelum pernah sampai ke server Anda.
B. Serangan Lapisan Aplikasi (Lapisan 7)
Serangan Layer 7 menyamar sebagai trafik HTTP/HTTPS biasa. Penyerang tidak memerlukan bandwidth raksasa. Mereka cukup mengirimkan ribuan permintaan per detik ke endpoint aplikasi yang membutuhkan komputasi berat, seperti rute pencarian basis data (/api/search?q=...), endpoint otentikasi login (/auth/login), atau eksekusi ekspor laporan PDF.
Akibatnya, pool koneksi web server (seperti Nginx, Apache, atau Node.js worker) dan koneksi database menjadi habis, menyebabkan waktu respons melonjak drastis hingga sistem mengalami crash.
2. Arsitektur Pertahanan Multi-Layer
Pertahanan server korporat modern mengadopsi model berlapis:
[ Trafik Internet Publik ]
            │
            ▼
┌─────────────────────────────────────────────────────────┐
│ Layer 1: Anycast Edge & Cloud Scrubbing Center          │
│ • Menyerap serangan volumetrik (Multi-Tbps capacity)   │
│ • Memfilter traffic L3/L4 (UDP/SYN flood)              │
└───────────────────────────┬─────────────────────────────┘
                            │ (Hanya trafik HTTP/S lolos)
                            ▼
┌─────────────────────────────────────────────────────────┐
│ Layer 2: Web Application Firewall (WAF) & Reverse Proxy │
│ • Behavioral analysis & Challenge (JS/CAPTCHA)          │
│ • Rate Limiting dinamis per IP / Token API              │
└───────────────────────────┬─────────────────────────────┘
                            │ (Trafik bersih terverifikasi)
                            ▼
┌─────────────────────────────────────────────────────────┐
│ Layer 3: Origin Server (Isolasi & Kernel Hardening)     │
│ • IP Origin disembunyikan (Drop direct connection)      │
│ • TCP SYN Cookies & Conntrack optimization              │
└─────────────────────────────────────────────────────────┘
3. Langkah Praktis Mitigasi DDoS untuk Server Bisnis
Langkah 1: Pasang Reverse Proxy & Sembunyikan IP Asli (Origin Concealment)
Prinsip fundamental pertama: Jangan pernah memublikasikan alamat IP server asli (origin server) pada record DNS publik.
- Arahkan record A domain publik ke jaringan proksi CDN/WAF berbasis Anycast (seperti Cloudflare, AWS CloudFront, Fastly, atau WAF penyedia lokal).
- Konfigurasikan firewall lokal di server produksi (origin) menggunakan
ufwatauiptablesuntuk hanya menerima koneksi port 80/443 dari rentang IP resmi milik penyedia proksi tersebut. - Tolak (drop) seluruh koneksi HTTP/HTTPS langsung yang mencoba menghubungi IP publik server tanpa melalui proksi.
Contoh aturan firewall UFW untuk mengisolasi origin server:
# Setel kebijakan default tolak koneksi masuk
sudo ufw default deny incoming
sudo ufw default allow outgoing

# Izinkan SSH hanya dari IP VPN manajemen internal
sudo ufw allow proto tcp from 203.0.113.50 to any port 22

# Izinkan port 80 dan 443 HANYA dari blok IP proksi WAF (contoh rentang IP)
sudo ufw allow proto tcp from 173.245.48.0/20 to any port 80,443
sudo ufw allow proto tcp from 103.21.244.0/22 to any port 80,443

# Aktifkan firewall
sudo ufw enable
Langkah 2: Terapkan Rate Limiting Dinamis pada Web Server (Nginx)
Untuk meredam lonjakan request HTTP Layer 7 yang menargetkan endpoint sensitif, terapkan modul pembatasan frekuensi (rate limiting) menggunakan Nginx dengan algoritma token bucket.
Tambahkan konfigurasi berikut pada blok nginx.conf:
# Mendefinisikan zona rate limit berdasarkan IP klien (10MB memory zone menampung ~160.000 IP)
limit_req_zone $binary_remote_addr zone=api_general:10m rate=10r/s;
limit_req_zone $binary_remote_addr zone=auth_strict:10m rate=2r/s;

# Membatasi jumlah koneksi simultan per IP
limit_conn_zone $binary_remote_addr zone=addr_conn:10m;

server {
    listen 80;
    server_name portal.perusahaan.co.id;

    # Batasi koneksi konkuren maksimal 20 koneksi per satu alamat IP
    limit_conn addr_conn 20;

    # Endpoint umum aplikasi
    location /api/ {
        limit_req zone=api_general burst=20 nodelay;
        proxy_pass http://backend_upstream;
    }

    # Endpoint otentikasi login (sangat ketat untuk mencegah brute-force & DDoS)
    location /api/auth/login {
        limit_req zone=auth_strict burst=5 nodelay;
        proxy_pass http://backend_upstream;
    }
}
Parameter burst=20 nodelay mengizinkan lonjakan request singkat yang wajar dari pengguna sah tanpa memicu eror 503 Service Temporarily Unavailable, namun memotong habis request otomatis berulang yang melebihi batas.
Langkah 3: Mitigasi Serangan Lambat (Slowloris & Slow POST)
Serangan Slowloris bekerja dengan cara membuka banyak koneksi TCP ke server dan mengirimkan header HTTP secara sangat lambat (misal 1 byte tiap beberapa detik). Ini menyebabkan worker thread server terkunci menunggu header selesai hingga kapasitas koneksi habis.
Konfigurasikan timeout Nginx untuk memutuskan koneksi menggantung secara agresif:
# Waktu tunggu membaca body dan header dari klien (dalam detik)
client_body_timeout 10s;
client_header_timeout 10s;

# Waktu tunggu koneksi tetap terbuka (keep-alive)
keepalive_timeout 15s;

# Waktu tunggu respons transmisi data ke klien
send_timeout 10s;

# Batas ukuran payload body request
client_max_body_size 10M;
Langkah 4: Optimasi Parameter Jaringan Kernel Linux (sysctl.conf)
Tingkatkan ketahanan kernel sistem operasi terhadap serangan eksploitasi protokol TCP seperti SYN Flood dengan memperkuat parameter jaringan di /etc/sysctl.conf:
# Mengaktifkan TCP SYN Cookies (mencegah kehabisan memori tabel antrean saat SYN flood)
net.ipv4.tcp_syncookies = 1

# Meningkatkan kapasitas antrean backlog koneksi baru
net.ipv4.tcp_max_syn_backlog = 4096
net.core.somaxconn = 65535

# Mengurangi waktu tunggu percobaan ulang koneksi SYN-ACK sebelum dihentikan
net.ipv4.tcp_synack_retries = 2
net.ipv4.tcp_syn_retries = 2

# Mengurangi durasi state FIN-WAIT-2 untuk mendaur ulang soket tertutup
net.ipv4.tcp_fin_timeout = 15

# Menonaktifkan respon ICMP echo broadcast (mencegah Smurf Attack)
net.ipv4.icmp_echo_ignore_broadcasts = 1

# Mencegah IP spoofing via reverse path filtering
net.ipv4.conf.all.rp_filter = 1
net.ipv4.conf.default.rp_filter = 1
Terapkan perubahan konfigurasi kernel secara instan tanpa perlu me-reboot server:
sudo sysctl -p4. Evaluasi Kesiapan Tim: Monitoring dan Incident Response
Alat proteksi teknis tidak akan berjalan optimal tanpa prosedur tanggap darurat yang teruji:
- Pemantauan Metrik Real-time: Pasang agen monitoring infrastruktur untuk mengamati anomali trafik jaringan (inbound packets/sec), lonjakan persentase CPU I/O wait, dan lonjakan error kode HTTP
502/504. - SOP Pengalihan Mode Darurat (Under Attack Mode): Siapkan skrip otomasi atau toggle proteksi cepat pada dashboard WAF untuk mengaktifkan validasi JavaScript challenge bagi seluruh pengunjung saat terdeteksi anomali.
- Pemisahan Jaringan Manajemen (Out-of-Band Access): Pastikan port akses manajemen (SSH, VPN) terisolasi pada antarmuka jaringan terpisah agar tim teknis tetap dapat mengakses server saat antarmuka publik mengalami saturasi.
Menjaga Kelangsungan Layanan Digital Bisnis Anda
Serangan DDoS merupakan realitas risiko yang terus berkembang seiring meningkatnya skala operasi digital perusahaan. Menerapkan arsitektur pertahanan multi-layer—mulai dari isolasi IP origin, penyaringan trafik tepi jaringan, hingga penguatan parameter sistem operasi—menjadi investasi esensial untuk menjamin keandalan dan kepercayaan pelanggan terhadap bisnis Anda.
Jika tim Anda membutuhkan audit arsitektur keamanan, perancangan sistem pertahanan server anti-DDoS, atau pengelolaan infrastruktur server bisnis yang stabil dengan dukungan SLA terpantau 24/7, konsultasikan kebutuhan infrastruktur IT perusahaan Anda bersama tim teknisi Satu Pintu Digital melalui halaman Kontak atau hubungi kami langsung via WhatsApp untuk diskusi teknis mendalam.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Baca sumbernya
Referensi dan dokumentasi
- NIST Special Publication 800-189: Resilient Interdomain Traffic Guide Panduan resmi NIST tentang perancangan arsitektur jaringan yang tangguh terhadap gangguan trafik dan serangan terdistribusi
- Cloudflare DDoS Attack Trends & Mitigation Architectures Dokumentasi komprehensif mengenai mekanisme serangan volumetrik, protokol, dan aplikasi beserta metode mitigasinya
- Dokumentasi Rate Limiting Nginx Panduan teknis konfigurasi modul limit_req dan limit_conn pada reverse proxy Nginx
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Apakah firewall bawaan server (seperti UFW atau iptables) cukup untuk menahan serangan DDoS?
- Firewall bawaan hanya efektif untuk memfilter port dan serangan skala kecil di tingkat sistem operasi. Jika serangan berupa banjir volumetrik puluhan Gigabit per detik (Gbps), pipa jaringan ISP menuju server Anda akan penuh sebelum paket data sempat diproses oleh iptables. Oleh karena itu, proteksi berbasis cloud edge di luar server lokal wajib diterapkan.
- Apa bahayanya jika alamat IP asli (origin server) bocor ke publik?
- Jika penyerang mengetahui alamat IP publik langsung dari server Anda, mereka dapat mengarahkan serangan lintas protokol (seperti UDP flood atau SYN flood) langsung ke IP tersebut, melewati proteksi WAF atau CDN yang terpasang di level domain.
- Bagaimana cara membedakan lonjakan trafik pelanggan asli dengan serangan DDoS Layer 7?
- Trafik asli biasanya mengikuti pola navigasi normal (memuat aset CSS/JS, cookie sesi valid, variasi referer). Sebaliknya, bot DDoS Layer 7 cenderung membanjiri endpoint spesifik (misalnya POST /login atau query pencarian database berat) dengan pola User-Agent seragam, ketiadaan eksekusi JavaScript, dan interval request yang tidak wajar.
- Berapa biaya rata-rata untuk menerapkan proteksi DDoS pada infrastruktur perusahaan?
- Biaya bervariasi bergantung pada skala. Untuk level awal, layanan cloud proxy gratis hingga berbayar puluhan dolar per bulan sudah menyediakan proteksi L3/L4 tak terbatas. Untuk enterprise dengan kepatuhan data ketat dan kebutuhan custom rule WAF, managed security service atau dedicated enterprise mitigation appliances dapat diintegrasikan.
Umpan balik
Apakah panduan ini membantu memahami arsitektur & keandalan server?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya