7 Tanda Server Linux Terinfeksi Malware Miner & Triage
Kenali tanda server Linux disusupi cryptominer: utilisasi CPU 100%, hidden process, manipulasi cron backdoor, dan langkah mitigasi triage isolasi.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
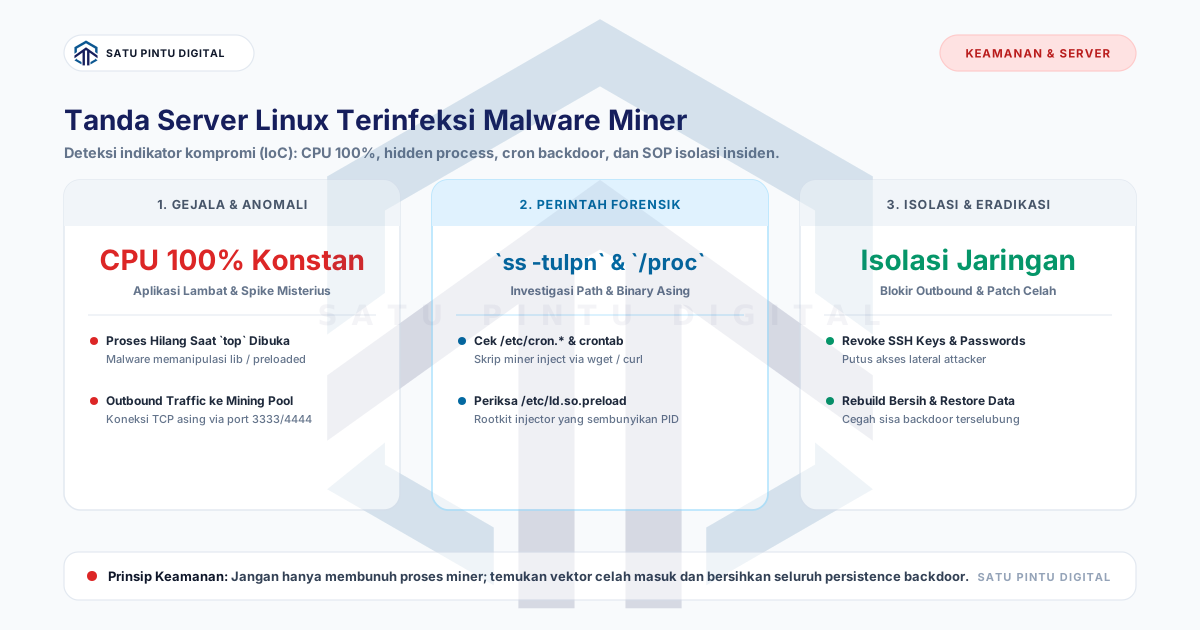
- Tanda utama server Linux terinfeksi malware miner meliputi lonjakan CPU 100% konstan yang tiba-tiba turun saat membuka 'top', koneksi outbound mencurigakan ke port 3333/4444/8080 (mining pool), script asing di /etc/cron.* atau /var/spool/cron/, file asing di /tmp atau /dev/shm, dan modifikasi pada /etc/ld.so.preload. Lakukan triage dengan isolasi firewall, periksa '/proc/[PID]/exe', dan ganti seluruh kredensial akses.
Peta proses
Satu studi, beberapa titik kontrol
- 01
Isolasi Jaringan Server (Containment)
Batasi akses masuk hanya untuk IP administrator via firewall dan blokir seluruh traffic outbound non-esensial.
- 02
Investigasi Proses Tersembunyi & Koneksi Aktif
Jalankan perintah `ss -tulpn`, `lsof -i`, dan inspeksi langsung isi direktori `/proc` untuk menemukan binary ilegal.
- 03
Pemeriksaan Titik Persistence (Cron & Systemd)
Audit seluruh crontab user, direktori `/etc/cron.*`, systemd service unit baru, dan file `/etc/ld.so.preload`.
- 04
Identifikasi Vektor Penetrasi Awal
Periksa log `/var/log/auth.log` atau `/var/log/secure` dan log akses web server untuk melacak asal celah eksploitasi.
- 05
Rebuild Bersih & Hardening Keamanan
Deploy server baru dari image terverifikasi, restore database steril, tutup login password SSH, dan pasang fail2ban.
Lonjakan utilisasi CPU hingga 100% tanpa adanya peningkatan traffic pengunjung adalah gejala klasik server Linux disusupi oleh malware penambang kripto (cryptominer). Insiden ini tidak hanya membuat aplikasi bisnis Anda lambat dan tidak responsif, tetapi juga membengkakkan tagihan komputasi cloud dan menandakan bahwa integritas server telah berhasil dibobol peretas.
Panduan teknis ini menjelaskan indikator kompromi, langkah investigasi forensik baris perintah, dan SOP triage cepat untuk membersihkan server Linux.
5 Indikator Utama Server Linux Terinfeksi Miner
Perhatikan anomali perilaku sistem berikut:
+-------------------------------------------------------------------------------+
|                    5 INDIKATOR KOMPROMI (IoC) CRYPTOMINER                     |
+-------------------------------------------------------------------------------+
|  1. CPU 100% Konstan : Server lambat, namun load turun saat membuka tool 'top'|
|  2. Outbound Traffic : Koneksi TCP aktif ke port 3333, 4444, 5555, atau 8080   |
|  3. Cron Job Asing   : Perintah 'curl ... | sh' atau 'wget' di /etc/cron.*    |
|  4. File di /dev/shm : Binary tersembunyi dieksekusi dari /tmp atau /dev/shm  |
|  5. LD_PRELOAD Modif : File /etc/ld.so.preload memuat library rootkit asing   |
+-------------------------------------------------------------------------------+
Perintah Investigasi Forensik Baris Perintah
Saat mendeteksi kecurigaan, jangan langsung melakukan reboot server agar jejak memori tidak hilang. Jalankan rangkaian perintah forensik berikut:
1. Periksa Koneksi Jaringan Outbound yang Mencurigakan
Gunakan ss atau lsof untuk melacak IP mining pool tujuan:
# Menampilkan seluruh koneksi TCP aktif beserta nama program dan PID
ss -tulpn

# Alternatif mencari koneksi outbound ESTABLISHED
lsof -i -P -n | grep ESTABLISHED
Perhatikan koneksi keluar ke IP publik asing dengan port non-standar seperti 3333 (Stratum mining protocol), 4444, 14444, atau 8080.
2. Deteksi File yang Dieksekusi dari Direktori Memori
Peretas gemar mengeksekusi payload dari RAM disk (/dev/shm) atau /tmp:
# Mencari proses yang executable-nya mengarah ke /tmp atau /dev/shm
ls -l /proc/*/exe 2>/dev/null | grep -E '/tmp|/dev/shm|/var/tmp'
3. Periksa Pustaka Preload yang Dimanipulasi (Rootkit Hiding)
# Periksa apakah ada library pencegat sistem
cat /etc/ld.so.preload 2>/dev/null || echo "ld.so.preload bersih"
Jika file /etc/ld.so.preload berisi path seperti /usr/local/lib/libprocesshider.so, artinya sistem terinfeksi rootkit yang menyembunyikan PID miner dari ps dan top.
4. Audit Persistence Cron Tab dan Systemd Service
# Periksa crontab seluruh user sistem
for user in $(cut -f1 -d: /etc/passwd); do
    crontab -u "$user" -l 2>/dev/null && echo "=== Crontab User: $user ==="
done

# Periksa cron sistem
ls -la /etc/cron* /etc/crontab /var/spool/cron/crontabs/
SOP Triage Cepat & Penanganan Insiden
Ikuti 5 langkah penanganan darurat berikut:
+-------------------------------------------------------------------------------+
|                      ALUR PENANGANAN DARURAT (TRIAGE PROTOCOL)                |
+-------------------------------------------------------------------------------+
|                                                                               |
|  [ 1. Isolasi Firewall ] --> Putus outbound traffic selain port SSH admin     |
|              |                                                                |
|              v                                                                |
|  [ 2. Bekukan Proses   ] --> Kirim sinyal `kill -STOP <PID>` (Bukan -9)       |
|              |                                                                |
|              v                                                                |
|  [ 3. Cabut Persistence] --> Hapus cron backdoor, unit systemd & SSH keys     |
|              |                                                                |
|              v                                                                |
|  [ 4. Backup Data Murni] --> Ekspor database SQL dan file aset non-eksekusi   |
|              |                                                                |
|              v                                                                |
|  [ 5. Rebuild Server   ] --> Deploy ulang instance baru & tutup celah masuk   |
|                                                                               |
+-------------------------------------------------------------------------------+
Langkah 1: Isolasi Traffic Outbound Jaringan
Blokir miner berkomunikasi dengan mining pool:
# Blokir koneksi outbound keluar (kecuali DNS dan session SSH aktif)
iptables -A OUTPUT -p tcp --dport 53 -j ACCEPT
iptables -A OUTPUT -p udp --dport 53 -j ACCEPT
iptables -A OUTPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
iptables -P OUTPUT DROP
Langkah 2: Bekukan Proses Jahat Sebelum Dihapus
Jangan langsung menggunakan kill -9 karena skrip watcher peretas akan otomatis me-restart proses baru. Bekukan proses terlebih dahulu untuk menganalisis lokasi binary:
# Bekukan eksekusi proses
kill -STOP <PID_MALWARE>

# Catat path file asli
ls -l /proc/<PID_MALWARE>/exe
Pencegahan Permanen Pasca-Insiden
Setelah server berhasil dibersihkan atau di-rebuild:
- Nonaktifkan Password Authentication pada SSH: Wajibkan autentikasi berbasis Ed25519 SSH Key.
- Kunci Izin Eksekusi di Direktori Temp: Tambahkan opsi
noexec,nosuid,nodevpada mount/tmpdan/dev/shmdi file/etc/fstab. - Pasang Monitoring Host Integrity: Gunakan agent telemetri seperti Wazuh atau Falco untuk mendeteksi eksekusi binary mencurigakan secara real-time.
Kesimpulan
Infeksi malware cryptominer adalah peringatan keras bahwa sistem keamanan server Anda memiliki celah penetrasi. Melakukan isolasi cepat, mengaudit persistence secara menyeluruh, dan mem-provisioning ulang server dengan konfigurasi hardening adalah standar penanganan insiden yang profesional.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Istilah penting
Glossary singkat
- Cryptominer Malware
- Program jahat yang menyusup ke server korban untuk menambang cryptocurrency (seperti Monero/XMR) dengan memanfaatkan 100% daya komputasi CPU/GPU.
- Indicators of Compromise (IoC)
- Bukti forensik digital seperti alamat IP jahat, hash file, atau anomali sistem yang menandakan telah terjadinya pembobolan keamanan.
- LD_PRELOAD Rootkit
- Metode manipulasi pustaka dinamis Linux untuk memuat file *.so peretas sebelum pustaka sistem standar, guna menyembunyikan proses atau file jahat.
- Process ID (PID)
- Nomor identifikasi unik yang diberikan oleh kernel Linux untuk setiap proses komputasi yang sedang berjalan di memori.
Baca sumbernya
Referensi dan dokumentasi
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Mengapa saat saya mengetik `top` penggunaan CPU langsung turun ke 0%?
- Malware miner canggih memonitor proses sistem. Saat mendeteksi eksekusi binary `top`, `htop`, atau `atop`, malware otomatis menjeda proses komputasinya atau mencegat panggilan sistem agar namanya tidak terlihat dalam daftar proses aktif.
- Di mana lokasi favorit peretas meletakkan file script miner?
- Lokasi paling umum adalah direktori dengan izin tulis terbuka (world-writable), seperti `/tmp`, `/var/tmp`, `/dev/shm`, serta direktori tersembunyi seperti `/root/.config/` atau `/var/spool/cron/crontabs/`.
- Apakah cukup hanya menghapus file binary miner yang ditemukan?
- Tidak. Peretas hampir selalu menanam persistence ganda: cron job otomatis unduh ulang, SSH authorized_keys asing, service systemd tersembunyi, dan web shell pada aplikasi web. Menghapus binary saja tidak menyelesaikan akar infeksi.
Umpan balik
Apakah panduan ini membantu memahami arsitektur & keandalan server?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya