Patching Server Rutin vs Manual: Mana yang Lebih Aman?
Bandingkan patching server rutin terjadwal dengan manual. Pelajari risiko dependency bentrok, reboot jam sibuk, dan SOP snapshot sebelum update.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
- Patching server terjadwal yang dilengkapi prosedur snapshot cadangan jauh lebih aman dibanding patch manual ad-hoc. Pendekatan terjadwal membatasi update pada jendela pemeliharaan resmi di luar jam kerja, menguji kompatibilitas dependensi, serta menyediakan jalur pemulihan instan jika terjadi kegagalan sistem.
Peta proses
Satu studi, beberapa titik kontrol
- 01
Pembuatan Snapshot Server
Mengambil snapshot konsisten dari disk dan database tepat sebelum proses pembaruan dijalankan.
- 02
Eksekusi Update di Staging / Sandbox
Memvalidasi patch pada replika sistem atau environment terisolasi untuk mendeteksi konflik dependensi.
- 03
Penerapan Patch di Maintenance Window
Menjalankan pembaruan paket sistem pada jam trafik terendah (tengah malam/akhir pekan).
- 04
Uji Integritas Layanan (Sanity Check)
Memverifikasi seluruh service aplikasi, port listening, koneksi database, dan respon endpoint publik.
- 05
Finalisasi dan Rotasi Snapshot
Menetapkan status rilis baru dan menghapus snapshot sementara setelah stabilitas sistem terkonfirmasi.
Bagi banyak pemilik bisnis dan manajemen perusahaan, server sering kali dipandang seperti generator listrik di ruang belakang: selama aplikasi kasir bisa dibuka, transaksi web berjalan lancar, dan email masuk tepat waktu, mesin tersebut dianggap tidak memerlukan perhatian khusus.
Namun di balik layar sistem operasi Linux maupun Windows Server, ribuan baris kode kernel, pustaka bersama (shared libraries), dan daemon jaringan terus menerima pembaruan dari pengembang global. Di sinilah timbul dilema operasional yang paling sering memicu perdebatan di ruang rapat direksi: apakah server harus di-patch secara rutin dan terjadwal, atau cukup diperbarui secara manual saat ada kendala saja?
Keputusan ini bukan sekadar preferensi teknis staf IT. Keputusan ini menentukan apakah bisnis Anda terlindungi dari serangan ransomware dan kebocoran data, atau justru menghadapi ancaman downtime mendadak di tengah jam kerja operasional yang sibuk.
Masalah Klasik: Jebakan Patching Manual Ad-Hoc
Dalam praktiknya, banyak perusahaan menengah yang menyerahkan seluruh pengelolaan infrastruktur server kepada satu atau dua orang staf IT internal. Karena staf tersebut setiap hari disibukkan oleh penanganan komplain harian karyawan (helpdesk), printer macet, dan masalah jaringan Wi-Fi, pemeliharaan server akhirnya dilakukan secara reaktif atau manual ad-hoc.
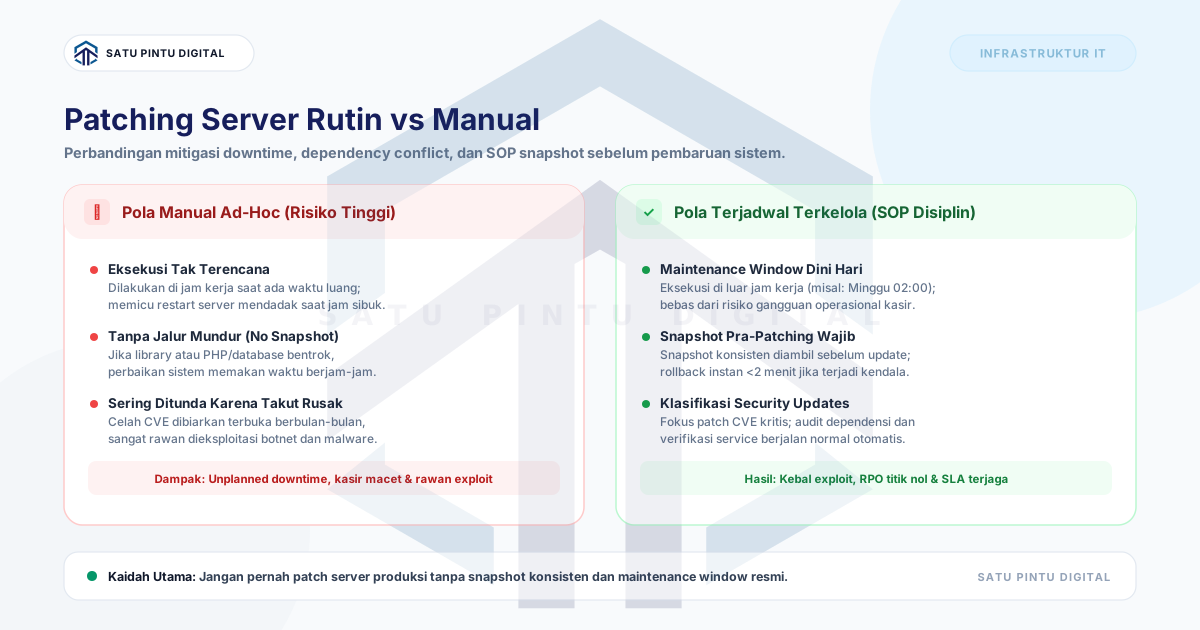
Pola manual ini menyimpan tiga risiko fatal yang sangat sering terjadi di lapangan:
1. Bentrok Dependensi (Dependency Conflict) Tanpa Jalur Mundur
Ketika staf IT menjalankan perintah pembaruan paket secara impulsif langsung di server produksi, manajer paket sistem (seperti apt atau dnf) akan memperbarui puluhan dependensi turunan.
Jika aplikasi bisnis perusahaan Anda dibangun di atas versi bahasa pemrograman atau driver database tertentu—misalnya PHP 8.1, Python 3.9, atau pustaka OpenSSL lama—pembaruan sistem dapat menimpa pustaka tersebut secara sepihak. Hasilnya sangat fatal: web server mendadak melempar pesan Error 502 Bad Gateway, transaksi database terkunci, dan staf IT panik karena tidak memiliki catatan pasti paket apa saja yang baru saja terpasang.
2. Server Me-reboot Sendiri di Jam Sibuk Operasional
Pembaruan paket kernel (kernel upgrade) atau komponen inti sistem operasi hampir selalu membutuhkan proses reboot agar patch aktif di memori.
Pada penanganan manual yang tidak disiplin, perintah restart sering kali dieksekusi begitu pembaruan selesai di siang hari. Dalam hitungan detik, seluruh sesi login kasir terputus, sinkronisasi pesanan pelanggan gagal di tengah jalan, dan operasional kantor terhenti total. Menjelaskan kepada jajaran manajemen mengapa sistem mati di jam kerja adalah posisi yang sangat dihindari oleh tim teknis manapun.
3. Jebakan “Jangan Sentuh Kalau Masih Nyala” Berujung Eksploitasi
Karena trauma pernah mengalami server rusak setelah diperbarui, banyak staf IT akhirnya mengambil sikap defensif: membiarkan server tidak pernah di-patch sama sekali selama berbulan-bulan, bahkan bertahun-tahun.
Ironisnya, celah keamanan yang tidak ditambal adalah sasaran empuk botnet pemindai internet otomatis. Penyerang siber tidak perlu meretas secara manual; mereka menggunakan skrip otomatis untuk mencari port server publik yang menjalankan paket usang dengan kerentanan CVE yang sudah dipublikasikan. Ketika server akhirnya disusupi skrip penambang kripto liar (crypto miner) atau ransomware, biaya pemulihannya jauh lebih mahal daripada biaya pemeliharaan berkala.
Anatomi Patching Server Rutin Terjadwal
Berbeda dengan pola manual yang reaktif, patching server rutin terjadwal adalah prosedur operasional standar (SOP) yang terstruktur dan terukur. Pendekatan ini memisahkan antara penilaian risiko dan waktu eksekusi.
Berikut pilar utama dari arsitektur patching terjadwal yang aman bagi kelangsungan bisnis:
1. Disiplin Jendela Pemeliharaan (Maintenance Window)
Patching tidak pernah dilakukan pada jam operasional kerja. Tim pemelihara menetapkan jadwal pasti—misalnya setiap hari Minggu pukul 02.00–04.00 dini hari—di mana volume transaksi bisnis berada di titik terendah. Staf operasional bisnis dan manajemen sudah mendapatkan pemberitahuan sebelumnya, sehingga tidak ada kekagetan operasional.
2. Snapshot Pra-Patching sebagai Sabuk Pengaman Utama
Di lingkungan infrastruktur modern (cloud VPS maupun server virtualisasi on-premise seperti Proxmox/VMware), aturan nomor satu sebelum mengeksekusi patch adalah: Wajib mengambil snapshot disk konsisten tepat sebelum tombol update ditekan.
Snapshot memungkinkan tim mengembalikan kondisi server ke detik sebelum pembaruan (point-in-time state) dalam hitungan kurang dari dua menit jika terjadi anomali pustaka. Ini menghapus risiko spekulasi dan perbaikan tambal-sulam yang memakan waktu berjam-jam saat insiden terjadi.
3. Klasifikasi Patch: Keamanan Kritis vs Fitur Tambahan
Sistem enterprise tidak memperbarui semua paket secara membabi-buta. Pembaruan dipilah secara ketat:
- Security Updates Only: Menutup celah keamanan yang terdokumentasi tanpa merombak versi mayor aplikasi.
- Kernel Updates: Dilakukan secara bertahap dengan pengujian kompatibilitas driver storage dan kartu jaringan.
- Application Stack: Diuji terlebih dahulu di server pengujian (staging/sandbox) sebelum diterapkan ke server utama.
Perbandingan Strategis: Manual vs Terjadwal
| Parameter Operasional | Patching Manual Ad-Hoc | Patching Rutin Terjadwal |
|---|---|---|
| Waktu Eksekusi | Acak, sering kali di jam kerja saat ada waktu luang | Dini hari di luar jam sibuk (maintenance window) |
| Mitigasi Kerusakan | Tidak ada cadangan langsung; mengandalkan perbaikan manual | Snapshot konsisten diambil sebelum eksekusi |
| Dampak ke Bisnis | Risiko tinggi unplanned downtime dan antrean kasir macet | Terencana, terukur, dan risiko gangguan minimal |
| Kepatuhan Keamanan | Rentan tertinggal dan menjadi korban eksploitasi celah lama | Celah CVE tertutup secara disiplin dan terdokumentasi |
| Beban Staf Internal | Beban psikologis tinggi dan menyita waktu jam kantor | Berjalan otomatis atau ditangani oleh mitra terspesialisasi |
Mengapa Manajemen Bisnis Perlu Berpikir Terbuka Soal Mitra Pengelola
Banyak pemilik bisnis dan jajaran manajemen perusahaan berasumsi bahwa jika perusahaan sudah memiliki 1–2 orang staf IT, maka seluruh urusan pemeliharaan server di ruang server atau cloud otomatis selesai.
Faktanya di lapangan, keahlian mengelola infrastruktur server produksi, konfigurasi hardening kernel, arsitektur backup teruji, dan respon mitigasi kerentanan tengah malam adalah domain keahlian yang sangat spesifik (specialized skill set). Staf IT internal Anda umumnya lebih bernilai bagi perusahaan jika waktu kerja mereka difokuskan untuk mendampingi produktivitas karyawan, mengelola operasional software bisnis sehari-hari, dan mempercepat digitalisasi proses kerja internal.
Memaksakan staf IT umum untuk menangani maintenance server tengah malam sering kali berujung pada kelelahan kerja (burnout), prosedur patching yang terlewat karena takut salah, atau downtime berkepanjangan saat terjadi kendala tak terduga.
Membuka wawasan manajemen untuk melibatkan mitra ahli penyedia layanan kelola server bukanlah tanda ketidakmampuan tim internal, melainkan langkah strategis tata kelola risiko (risk governance). Dengan pembagian peran yang tepat, infrastruktur bisnis Anda dijaga dengan standar pemantauan dan prosedur pemeliharaan 24/7 tanpa mengorbankan fokus bisnis inti perusahaan.
Menjaga server produksi tetap stabil, mutakhir, dan terlindungi dari ancaman siber membutuhkan disiplin prosedur yang konsisten, mulai dari penjadwalan jendela pemeliharaan hingga pengujian snapshot rollback. Jika manajemen perusahaan Anda ingin memastikan infrastruktur server beroperasi dengan kepastian SLA tanpa membebani tim internal, pelajari bagaimana Layanan Managed Server Satu Pintu Digital membantu merawat dan mengamankan sistem Anda, atau diskusikan kebutuhan infrastruktur perusahaan melalui Kontak Tim Kami.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Istilah penting
Glossary singkat
- Patch Management
- Proses sistematis untuk mengidentifikasi, menguji, dan menerapkan pembaruan perangkat lunak guna menutup celah keamanan dan memperbaiki bug sistem operasi.
- Maintenance Window
- Jendela waktu yang dialokasikan khusus di luar jam sibuk operasional bisnis untuk melakukan pemeliharaan, restart, atau konfigurasi ulang sistem server.
- Snapshot Pra-Patching
- Salinan status instan dari sistem penyimpanan virtual atau blok storage pada titik waktu tertentu yang memungkinkan pemulihan instan jika pembaruan gagal.
- Dependency Conflict
- Kondisi bentrok ketika pustaka (library) sistem yang diperbarui tidak lagi kompatibel dengan versi perangkat lunak atau interpreter aplikasi yang sedang berjalan.
Baca sumbernya
Referensi dan dokumentasi
- NIST Special Publication 800-40 Revision 4: Guide to Enterprise Patch Management Planning Pedoman standar tata kelola dan perencanaan siklus hidup patch management perusahaan.
- CISA Known Exploited Vulnerabilities Catalog Katalog resmi kerentanan keamanan yang aktif dieksploitasi akibat keterlambatan patching sistem operasi.
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Mengapa server bisnis tidak boleh langsung diperbarui setiap ada notifikasi update?
- Pembaruan langsung di server produksi tanpa pengujian berisiko memicu bentrok pustaka sistem (dependency conflict) atau restart layanan di tengah transaksi pelanggan yang aktif.
- Berapa frekuensi ideal untuk melakukan patching server produksi?
- Pembaruan patch keamanan kritis (security updates) disarankan dievaluasi mingguan, sedangkan pembaruan paket umum dapat dijadwalkan secara berkala setiap bulan dalam jendela pemeliharaan yang telah disepakati.
- Apakah snapshot dapat menggantikan fungsi backup harian?
- Tidak. Snapshot adalah instrumen pemulihan jangka pendek untuk mitigasi kegagalan patch, sedangkan backup harian yang disimpan di luar server (offsite) adalah strategi perlindungan data jangka panjang.
Umpan balik
Apakah panduan ini membantu memahami arsitektur & keandalan server?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya