Provisioning Server Baru: Langkah Krusial yang Terlewat
Checklist provisioning server Linux hari pertama: hardening SSH, firewall default-deny, fail2ban, auto update, dan instalasi monitoring telemetri.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
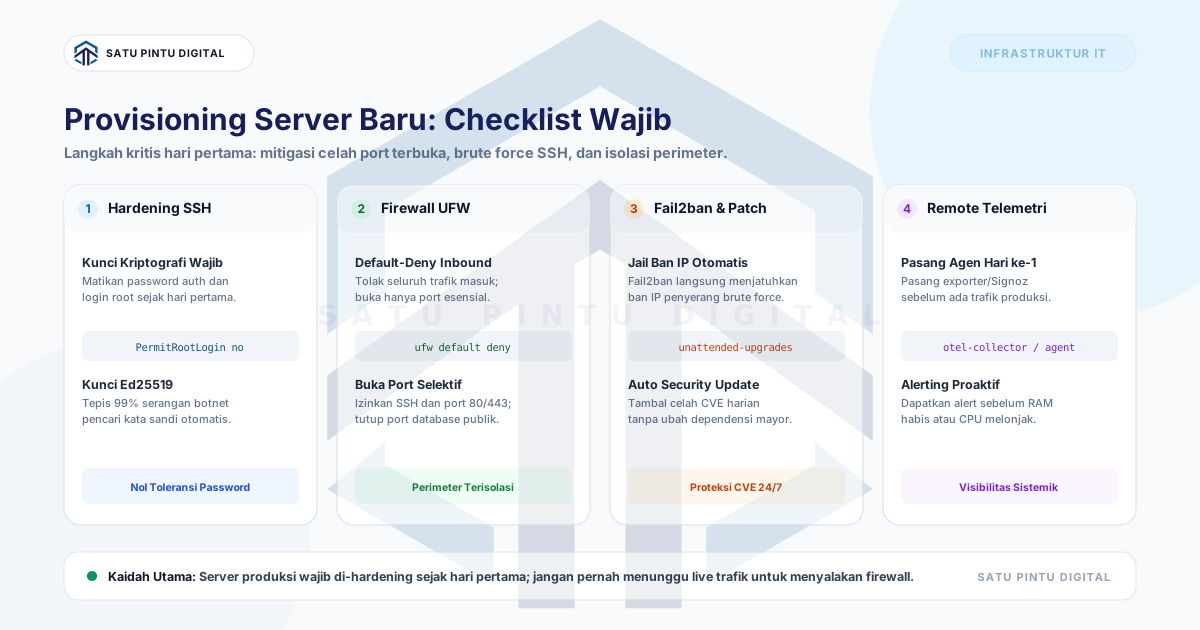
- Kesalahan fatal saat provisioning server baru adalah menunda pengamanan perimeter. Begitu IP publik aktif, botnet pemindai internet langsung menyerang port default. Terapkan SSH key-only, nyalakan firewall default-deny (UFW), aktifkan Fail2ban, konfigurasikan unattended-upgrades, dan pasang agen monitoring sejak hari pertama sebelum aplikasi bisnis dipasang.
Peta proses
Satu studi, beberapa titik kontrol
- 01
Inisialisasi Akun Non-Root & Kunci SSH
Membuat pengguna administratif dengan hak sudo dan menonaktifkan autentikasi password serta login langsung akun root.
- 02
Penerapan Firewall Default-Deny
Mengonfigurasi UFW dengan aturan blokir total trafik masuk dan membuka hanya port esensial yang terproteksi.
- 03
Pemasangan Fail2ban & Proteksi Brute-Force
Mengaktifkan jail proteksi otomatis untuk memblokir alamat IP yang berulang kali gagal melakukan autentikasi SSH.
- 04
Automasi Patching Keamanan Sistem
Mengonfigurasi paket unattended-upgrades agar pembaruan keamanan kritis terpasang secara terjadwal otomatis.
- 05
Pemasangan Agen Telemetri & Monitoring
Mengintegrasikan agen monitoring remote untuk memantau metrik utilisasi CPU, RAM, disk, dan konektivitas 24/7.
Membeli instance cloud VPS atau server dedicated baru saat ini semudah beberapa klik mouse. Dalam waktu kurang dari dua menit, sebuah mesin virtual dengan alamat IP publik resmi sudah aktif dan siap digunakan.
Namun di sinilah titik rawan terbesar dalam siklus hidup infrastruktur bisnis dimulai: proses provisioning awal.
Bagi banyak staf IT perusahaan—terutama mereka yang merangkap tugas operasional kantor (generalist IT)—fokus utama saat server baru menyala adalah segera memasang aplikasi bisnis: menginstal web server, menarik source code Git, dan mengonfigurasi database agar aplikasi segera bisa diuji oleh tim manajemen. Urusan pengamanan, konfigurasi firewall, dan pemantauan sistem sering kali ditunda dengan pemikiran: “Yang penting aplikasinya jalan dulu, nanti firewall dan keamanannya kita atur belakangan.”
Kenyataan di lapangan membuktikan sebaliknya: menunda pengamanan hari pertama adalah cara tercepat mengundang insiden peretasan dan downtime fatal sebelum server Anda sempat melayani pelanggan pertamanya.
Ilusi Keamanan Server Bawaan Cloud
Satu kesalahpahaman umum di kalangan pengelola IT pemula adalah menganggap sistem operasi bawaan (default template) dari penyedia cloud sudah aman.
Faktanya, image sistem operasi bawaan dari penyedia VPS dirancang untuk kenyamanan inisialisasi awal, bukan untuk standar keamanan lingkungan produksi. Banyak penyedia membiarkan port SSH 22 terbuka ke seluruh dunia, mengizinkan login berbasis password, dan membiarkan akun root langsung diakses tanpa pembatasan hak.
Begitu sebuah alamat IP publik terhubung ke jaringan internet global, botnet pemindai port otomatis (automated port scanners) akan mendeteksi mesin Anda dalam hitungan menit. Jika port SSH dibiarkan menggunakan autentikasi password sederhana tanpa proteksi brute-force, server Anda akan dihujani puluhan ribu percobaan login ilegal setiap jamnya.
4 Langkah Provisioning Hari Pertama yang Sering Terlewat
Berdasarkan pengalaman mengelola puluhan infrastruktur produksi, berikut empat langkah krusial yang wajib diselesaikan pada hari pertama server menyala, sebelum baris kode aplikasi pertama dipasang:
flowchart TD
    INIT["Server Baru Aktif (IP Publik Terpasang)"] --> STEP1["Langkah 1: Hardening Akses SSH<br/>(User non-root, disable password, kunci Ed25519)"]
    STEP1 --> STEP2["Langkah 2: Firewall Default-Deny<br/>(UFW deny incoming, buka port spesifik)"]
    STEP2 --> STEP3["Langkah 3: Proteksi Intrusi Fail2ban<br/>(Jail SSH aktif, auto-ban IP agresif)"]
    STEP3 --> STEP4["Langkah 4: Auto Security Updates & Monitoring<br/>(unattended-upgrades, node exporter)"]
    STEP4 --> PROD["Server Siap Menerima Beban Kerja Produksi"]
1. Hardening Akses SSH Sejak Detik Pertama
Langkah paling mendasar yang sering diabaikan adalah mengunci pintu masuk administratif server:
- Buat Pengguna Khusus Non-Root: Jangan pernah bekerja sehari-hari menggunakan akun
rootlangsung. Buat user administratif baru dan berikan hak akses melalui grupsudo. - Wajibkan Kunci Kriptografi (SSH Key-Only): Generate kunci publik modern (seperti
ed25519). Salin kunci publik ke~/.ssh/authorized_keysdan lakukan pengujian sesi kedua sebelum menutup sesi pertama. - Tutup Password Authentication: Ubah konfigurasi di
/etc/ssh/sshd_config:PermitRootLogin no PasswordAuthentication no PubkeyAuthentication yes
Langkah ini secara instan menggagalkan 99% serangan brute-force otomatis yang menyasar akun root melalui kamus kata sandi umum.
2. Penegakan Kebijakan Firewall Default-Deny (UFW)
Banyak staf IT membiarkan firewall host tidak aktif dengan asumsi router atau dashboard cloud sudah memadai. Memasang firewall lokal di tingkat host adalah prinsip pertahanan berlapis (defense-in-depth).
Pada sistem operasi Ubuntu atau Debian, gunakan UFW (Uncomplicated Firewall):
# Terapkan kebijakan default tolak semua trafik masuk
sudo ufw default deny incoming
sudo ufw default allow outgoing

# Izinkan port SSH yang sedang digunakan (misal port 22 atau port kustom)
sudo ufw allow 22/tcp

# Izinkan port web publik jika server difungsikan sebagai web gateway
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp

# Aktifkan firewall
sudo ufw enable
Dengan konfigurasi ini, jika Anda secara tidak sengaja menginstal database MySQL atau Redis yang secara default listening di interface 0.0.0.0, port database tersebut tetap tidak dapat diakses langsung oleh pihak luar dari internet.
3. Pemasangan Fail2ban untuk Menghentikan Pemindaian Agresif
Meskipun password autentikasi sudah dinonaktifkan, ribuan percobaan koneksi liar per jam dari botnet tetap akan menguras CPU server dan memenuhi berkas /var/log/auth.log.
Pasang utilitas Fail2ban pada hari pertama:
sudo apt install fail2ban -y
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Fail2ban secara otomatis memantau pola kegagalan koneksi. Begitu sebuah alamat IP luar melakukan percobaan mencurigakan sebanyak 3–5 kali, IP tersebut langsung dimasukkan ke dalam daftar blokir sementara di level firewall kernel (iptables/nftables).
4. Konfigurasi Pembaruan Keamanan Otomatis (Unattended-Upgrades)
Server baru sering kali dipasang dengan paket perangkat lunak yang sudah berumur beberapa minggu atau bulan sejak image ISO dibuat.
Alih-alih mengandalkan ingatan manual staf IT untuk menjalankan update setiap minggu, konfigurasikan sistem agar menambal celah keamanan secara mandiri:
sudo apt install unattended-upgrades -y
sudo dpkg-reconfigure --priority=low unattended-upgrades
Konfigurasi ini memastikan patch keamanan kritis (security updates) dari repositori resmi diunduh dan dipasang secara berkala di latar belakang tanpa merombak versi mayor aplikasi yang berisiko memicu bentrok pustaka.
Jangan Lupa: Pasang Agen Pemantau (Monitoring Telemetri)
Langkah terakhir yang sering kali terlupakan saat server baru dibangun adalah pemasangan instrumen monitoring.
Banyak tim baru mencari-cari alat monitoring setelah server mereka mengalami insiden crash pertama kali. Memasang agen pemantau (seperti Node Exporter, Signoz, atau Prometheus agent) sejak hari pertama memberikan garis dasar performa (performance baseline): Anda mengetahui berapa konsumsi RAM normal saat kondisi idle, pola utilisasi CPU harian, dan laju pertumbuhan ruang penyimpanan disk.
Tanpa data baseline ini, tim IT akan kesulitan membedakan apakah lonjakan pemakaian resource saat peluncuran sistem merupakan trafik pelanggan yang sah atau indikasi kebocoran memori (memory leak).
Solusi Strategis Manajemen: Jangan Bebani Staf IT Sendirian
Bagi staf IT internal perusahaan yang setiap harinya harus mengurus tiket komplain laptop staf, printer rusak, dan jaringan kantor, melakukan provisioning puluhan parameter server secara konsisten adalah beban yang rawan kesalahan manusia (human error).
Satu langkah kecil yang terlewat—misalnya lupa menyalakan UFW atau lupa mengganti konfigurasi SSH—sudah cukup untuk membuka celah bagi serangan ransomware yang melumpuhkan bisnis.
Jika perusahaan Anda tidak memiliki dedicated system engineer atau tim keamanan siber internal khusus, mempertimbangkan kemitraan dengan penyedia layanan kelola server (managed service provider) adalah langkah tata kelola risiko yang paling masuk akal. Tim internal Anda dapat berfokus mendampingi kebutuhan bisnis pengguna, sementara fondasi teknis server ditangani dengan standar industri dan SLA yang terjamin.
Membangun server baru yang andal membutuhkan kedisiplinan eksekusi sejak menit pertama sistem terhubung ke internet, mulai dari isolasi perimeter firewall hingga pemantauan telemetri proaktif. Jika perusahaan Anda ingin memastikan seluruh infrastruktur server baru diinisialisasi dan dirawat dengan standar keamanan enterprise tanpa membebani tim internal, pelajari bagaimana Layanan Managed Server Satu Pintu Digital mengamankan sistem Anda, atau konsultasikan arsitektur infrastruktur perusahaan melalui Kontak Tim Kami.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Istilah penting
Glossary singkat
- Server Provisioning
- Proses penyiapan infrastruktur server baru mulai dari instalasi sistem operasi, konfigurasi jaringan, hardening keamanan, hingga siap melayani beban kerja aplikasi produksi.
- Default-Deny Policy
- Prinsip keamanan siber di mana seluruh lalu lintas data masuk ditolak secara otomatis, kecuali lalu lintas yang secara eksplisit diizinkan melalui aturan firewall.
- Fail2ban
- Perangkat lunak pencegahan intrusi yang memindai berkas log sistem dan secara otomatis memperbarui aturan firewall untuk memblokir alamat IP penyerang.
- Unattended-Upgrades
- Utilitas otomatis pada sistem berbasis Debian/Ubuntu yang secara berkala mengunduh dan memasang patch keamanan sistem tanpa memerlukan intervensi manual administrator.
Baca sumbernya
Referensi dan dokumentasi
- CIS Benchmarks: Distribution-Independent Linux Guide Standar industri global Center for Internet Security untuk prosedur pengamanan sistem operasi Linux tingkat enterprise.
- Debian Security Documentation: Unattended Upgrades Dokumentasi resmi konfigurasi dan pengelolaan pembaruan paket keamanan otomatis pada sistem Debian.
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Berapa lama waktu yang dibutuhkan botnet untuk mendeteksi IP server baru?
- Bot pemindai internet publik dapat mendeteksi port SSH terbuka pada alamat IP baru dalam hitungan menit setelah server terhubung ke internet.
- Mengapa tidak cukup hanya mengandalkan username dan password yang panjang untuk SSH?
- Password berbasis teks rentan terhadap serangan brute-force otomatis dan kebocoran credential. Penggunaan kunci kriptografi publik (seperti Ed25519) secara signifikan mereduksi vektor intrusi.
- Apakah mengaktifkan unattended-upgrades berisiko merusak aplikasi bisnis?
- Tidak jika dikonfigurasi dengan benar. Secara default, utilitas ini hanya memasang patch dari repositori security, bukan pembaruan versi mayor paket yang mengubah arsitektur dependensi.
Umpan balik
Apakah panduan ini membantu memahami arsitektur & keandalan server?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya