Open API Aplikasi Medis: Hak Rumah Sakit atas Datanya
Pahami hak kepemilikan data medis rumah sakit, risiko vendor lock-in, dan standar Open API (HL7 FHIR & DICOMweb) untuk menjamin kedaulatan data faskes.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
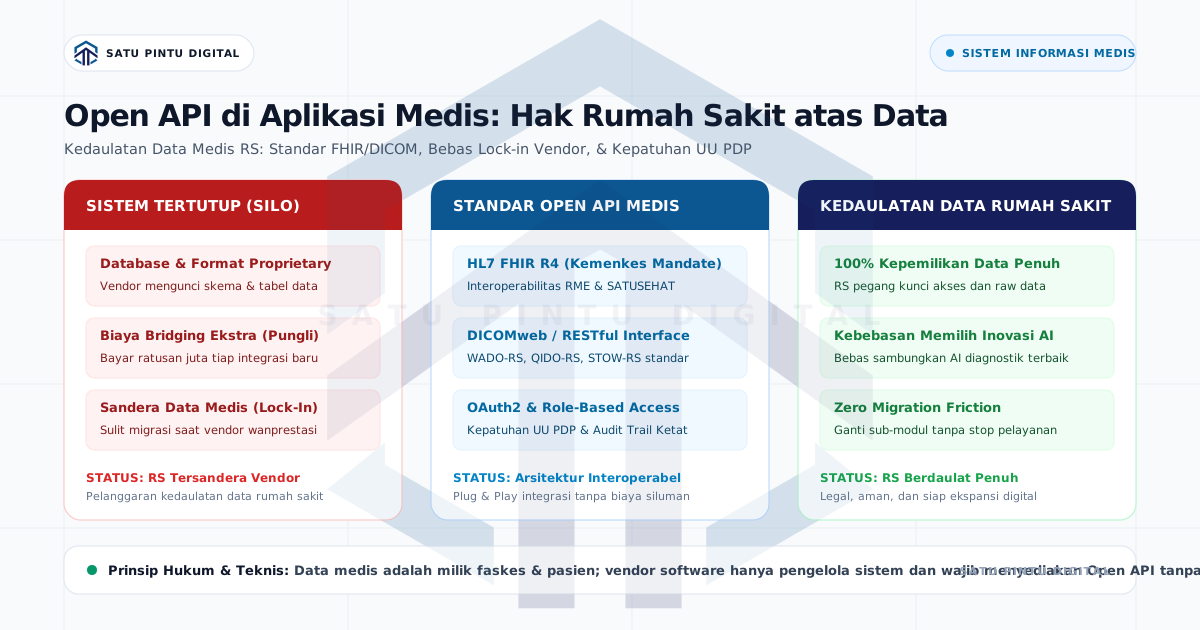
- Secara hukum (UU No. 17/2023 tentang Kesehatan dan UU No. 27/2022 tentang PDP), rumah sakit adalah pengendali data (Data Controller) yang memegang kepemilikan mutlak atas rekam medis dan citra diagnostik pasien, sedangkan vendor perangkat lunak hanyalah pemroses data (Data Processor).
- Vendor aplikasi medis yang mengunci database, tidak menyediakan Open API, atau mengenakan 'biaya bridging' tidak wajar saat RS ingin menyambungkan modul pihak ketiga telah melanggar prinsip interoperabilitas nasional SATUSEHAT dan mengancam keberlangsungan operasional faskes.
Dalam tata kelola teknologi informasi fasilitas pelayanan kesehatan (fasyankes), data rekam medis dan citra diagnostik pasien adalah aset paling berharga sekaligus sensitif. Ironisnya, banyak manajemen rumah sakit mendapati diri mereka berada dalam posisi tersandera (data hostage): saat ingin menghubungkan alat laboratorium baru, memasang modul PACS dari spesialis radiologi, atau menghubungkan platform AI diagnostik, vendor SIMRS lama menyatakan bahwa integrasi tersebut tidak dimungkinkan—atau menuntut biaya “jasa bridging” bernilai ratusan juta rupiah untuk setiap endpoint.
Fenomena ini adalah bentuk nyata dari vendor lock-in melalui penutupan akses data. Penerapan arsitektur Open API (Open Application Programming Interface) pada aplikasi medis bukan sekadar opsi teknis, melainkan instrumen perlindungan kedaulatan rumah sakit atas datanya sendiri.
Kedudukan Hukum: Siapa Sebenarnya Pemilik Data Medis?
Secara regulasi di Indonesia, batasan kepemilikan dan pengelolaan data medis telah diatur secara tegas:
- UU No. 17 Tahun 2023 tentang Kesehatan: Fasilitas pelayanan kesehatan bertanggung jawab penuh atas penyelenggaraan rekam medis elektronik (RME) yang terintegrasi dengan platform informasi kesehatan nasional (SATUSEHAT).
- UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP): Rumah sakit bertindak sebagai Pengendali Data Pribadi (Data Controller), sedangkan vendor perangkat lunak berkedudukan sebagai Prosesor Data Pribadi (Data Processor).
Sebagai Data Controller, faskes memikul seluruh tanggung jawab hukum atas kerahasiaan, ketersediaan, integritas, dan hak portabilitas data pasien. Vendor perangkat lunak tidak memiliki hak kebendaan maupun hak eksklusif atas data transaksi klinis, hasil laboratorium, maupun citra radiologi yang dihasilkan oleh operasional rumah sakit.
Ketika vendor menolak memberikan akses data atau mengenakan restriksi buatan melalui sistem database berformat tertutup (proprietary), vendor tersebut secara de facto telah menghalangi kewajiban kepatuhan hukum rumah sakit.
3 Anatomi Keterikatan Vendor (Vendor Lock-In) pada Sistem Tertutup
Vendor aplikasi medis tertutup mempertahankan monopolinya melalui tiga mekanisme umum:
+-------------------------------------------------------------------------+
|                  MEKANISME PENYANDERAAN DATA MEDIS                      |
+-------------------------------------------------------------------------+
|  1. Skema Database Tertutup (Obfuscated Schema)                        |
|     - Nama tabel/kolom dienkripsi atau sengaja tidak diberi dokumentasi |
|     - Tidak ada Data Dictionary resmi untuk tim IT internal RS          |
+-------------------------------------------------------------------------+
|  2. Peniadaan Antarmuka Standar (No Standard Endpoints)                 |
|     - Menolak standar HL7 FHIR atau DICOMweb                            |
|     - Mewajibkan modul tambahan proprietary buatan vendor sendiri       |
+-------------------------------------------------------------------------+
|  3. Tarif Bridging Arbitrer (Monetisasi Integrasi)                      |
|     - Biaya lisensi per integrasi mesin/modul penunjang                 |
|     - Biaya pemeliharaan tahunan (Annual Maintenance) integrasi custom  |
+-------------------------------------------------------------------------+
1. Skema Basis Data Tertutup (Obfuscated / Proprietary Schema)
Vendor menyimpan data klinis dalam struktur tabel acak tanpa kamus data (data dictionary) resmi. Tim IT rumah sakit dilarang melihat struktur tabel atau dibatasi hanya dengan hak akses read-only parsial, sehingga faskes tidak dapat membuat laporan bisnis intelejen (BI) atau menarik arsip rekam medis mandiri.
2. Peniadaan Antarmuka Standar (No Open Interface)
Tidak adanya antarmuka berbasis REST API atau protokol standar kesehatan (HL7/FHIR) membuat integrasi antar-sistem memerlukan modifikasi source code inti oleh vendor. Hal ini menciptakan ketergantungan seumur hidup terhadap ketersediaan tenaga pengembang dari pihak vendor.
3. Biaya Bridging Arbitrer
Setiap kali rumah sakit membeli modalitas medis baru (seperti CT-Scan, USG, atau mesin tes darah otomatis), vendor membebankan biaya bridging license dan man-days pengembang dengan nilai yang seringkali melampaui nilai wajar integrasi perangkat lunak standar.
Standar Open API Wajib untuk Ekosistem Faskes Modern
Agar faskes terbebas dari monopoli satu vendor, arsitektur perangkat lunak rumah sakit wajib mengadopsi standar antarmuka terbuka yang diakui secara internasional dan nasional:
                               +-------------------------------------+
                               |   DATA CONTROLLER: RUMAH SAKIT      |
                               +-------------------------------------+
                                                  |
                  +-------------------------------+-------------------------------+
                  |                               |                               |
                  v                               v                               v
        [ HL7 FHIR R4 API ]             [ DICOMweb REST API ]           [ OAuth 2.0 / PDP Audit ]
        - SATUSEHAT Sync                - WADO-RS (Retrieve Image)      - Granular RBAC
        - Demographic & Encounter       - QIDO-RS (Query Worklist)      - Full Audit Trail Log
        - Clinical Observations         - STOW-RS (Store Image/AI)      - Token-based Security
                  |                               |                               |
                  v                               v                               v
         ( SIMRS / EMR Core )            ( PACS & DICOM Router )          ( Ekosistem Eksternal/AI )
1. HL7 FHIR R4 (Fast Healthcare Interoperability Resources)
Standar mutlak Kemenkes RI untuk pertukaran data administratif dan klinis. Seluruh pertukaran data rekam medis—mulai dari Patient, Encounter, Condition, hingga Observation—harus dapat diakses dan diekspor menggunakan format JSON terstandarisasi melalui protokol RESTful HTTPS.
2. DICOMweb (WADO-RS, QIDO-RS, STOW-RS)
Untuk citra diagnostik radiologi, arsitektur tertutup yang membatasi file DICOM di folder lokal tanpa API modern harus digantikan dengan layanan DICOMweb:
- QIDO-RS: Menemukan data studi pemeriksaan (Query) melalui parameter HTTP standar.
- WADO-RS: Menampilkan dan mengunduh citra diagnostik murni (Retrieve) ke berbagai viewer terakreditasi tanpa terkunci pada satu aplikasi desktop tertentu.
- STOW-RS: Mengunggah citra hasil inferensi AI atau post-processing kembali ke repositori faskes secara aman.
3. Protokol Autentikasi Standar (OAuth 2.0 & mTLS)
Open API tidak berarti sistem dapat diakses secara terbuka tanpa pengamanan. Sistem terbuka wajib menerapkan standar otorisasi token (OAuth 2.0) dengan enkripsi jalur data (Mutual TLS), batasan laju permintaan (Rate Limiting), dan pencatatan jejak audit (Audit Trail) terperinci sesuai mandat regulasi perlindungan data.
Matriks Perbandingan: Sistem Tertutup vs Arsitektur Open API
| Aspek Evaluasi | Sistem Tertutup (Monolitik Proprietary) | Sistem Open API (Best-of-Breed Interoperable) |
|---|---|---|
| Kepemilikan Data | Tersandera di struktur vendor | Dikuasai 100% oleh rumah sakit |
| Kepatuhan SATUSEHAT | Bergantung pada jadwal rilis vendor | Selesai cepat via pemetaan FHIR standar |
| Integrasi AI Medis | Terbatas pada produk afiliasi vendor | Bebas memilih model AI diagnostik terbaik di pasar |
| Biaya Penambahan Modul | Mahal (ada biaya lisensi bridging khusus) | Efisien (menggunakan dokumentasi API standar) |
| Risiko Pergantian Sistem | Fatal (migrasi data sulit dan rawan hilang) | Rendah (arsip data diekspor via format standar) |
| SLA Pemecahan Masalah | Lambat karena arsitektur monolitik | Cepat karena kerusakan terisolasi pada modul terkait |
4 Klausul Kontrak Pengadaan IT (RFP/SPK) untuk Melindungi Hak Rumah Sakit
Untuk mencegah masalah di masa mendatang, manajemen rumah sakit dan Pejabat Pembuat Komitmen (PPK) wajib memasukkan klausul-klausul berikut ke dalam Dokumen Spesifikasi Teknis dan Perjanjian Kerja Sama (PKS) pengadaan perangkat lunak medis:
1. Klausul Kepemilikan dan Portabilitas Data:
"Pihak Pertama (Rumah Sakit) adalah pemilik tunggal dan sah atas seluruh basis data,
rekam medis, citra diagnostik, dan log transaksi. Pihak Kedua (Vendor) wajib menyediakan
alat/antarmuka untuk mengekspor seluruh data dalam format terbuka (SQL Dump, JSON/FHIR, DICOM 3.0)
kapan pun diminta tanpa biaya tambahan."

2. Klausul Ketersediaan Open API:
"Pihak Kedua wajib menyediakan antarmuka Open API berbasis RESTful/FHIR yang disertai
dokumentasi teknis lengkap (OpenAPI/Swagger) serta kamus data (Data Dictionary) terverifikasi,
dan tidak mengenakan biaya royalti atau lisensi integrasi tambahan untuk koneksi ke sistem internal RS."

3. Klausul Kepatuhan Regulasi Nasional:
"Pihak Kedua menjamin sistem mendukung pertukaran data standar SATUSEHAT Kemenkes RI
dan memenuhi prinsip kepatuhan UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi."

4. Klausul Hak Akses dan Audit Independen:
"Pihak Pertama berhak melakukan audit keamanan, pengujian penetrasi (pentest),
dan inspeksi log akses terhadap seluruh transaksi data pada sistem secara berkala."
Kesimpulan: Ekosistem Terbuka Menjamin Masa Depan Rumah Sakit
Mengadopsi aplikasi medis berbasis Open API bukan hanya keputusan teknis departemen IT, melainkan strategi bisnis fundamental bagi jajaran direksi faskes. Rumah sakit yang memegang kendali penuh atas arsitektur datanya memiliki fleksibilitas tinggi untuk terus berkembang, mengadopsi inovasi teknologi terkini seperti kecerdasan buatan (AI), dan memastikan faskes patuh terhadap regulasi nasional tanpa khawatir diperas oleh biaya integrasi tak terduga.
Bangun Arsitektur Radiologi dan Integrasi Medis yang Terbuka
Pastikan pengelolaan arsip citra diagnostik radiologi rumah sakit Anda terbebas dari sistem tertutup. Imagestro menyediakan ekosistem PACS dan DICOM Router berbasis protokol terbuka (DICOMweb & HL7/FHIR) yang memberikan rumah sakit Anda kedaulatan data penuh tanpa biaya lisensi tersembunyi.
Uji coba integrasi dan manajemen citra medis modern di Demo PACS & DICOM Router Imagestro atau konsultasikan peta jalan digitalisasi terbuka bersama arsitek sistem Satu Pintu Digital.
Butuh Bantuan Integrasi SATUSEHAT & PACS Radiologi?
Konsultasikan arsitektur PACS, smart router DICOM, hingga pemenuhan regulasi SATUSEHAT Kemenkes bersama tim teknis kami.
Baca sumbernya
Referensi dan dokumentasi
- Undang-Undang Republik Indonesia Nomor 17 Tahun 2023 tentang Kesehatan Landasan hukum integrasi sistem informasi kesehatan nasional dan kewajiban fasilitas pelayanan kesehatan menyelenggarakan interoperabilitas data medis.
- Spesifikasi HL7 FHIR Release 4 & Standar Profil SATUSEHAT Kemenkes RI Pedoman standar arsitektur data terbuka untuk interoperabilitas Rekam Medis Elektronik di Indonesia.
- DICOM Part 18 - Web Services (DICOMweb Standard) Standar protokol web terbuka (WADO-RS, QIDO-RS, STOW-RS) untuk pertukaran dan akses citra diagnostik radiologi.
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Apakah vendor SIMRS berhak menolak memberikan akses API langsung ke database rumah sakit?
- Vendor tidak boleh menolak akses data milik faskes. Akses database langsung (direct DB access) memang berisiko merusak integritas transaksi, namun vendor wajib menyediakan antarmuka Open API (RESTful/FHIR) terdokumentasi lengkap dan aman agar RS dapat menarik dan mengintegrasikan datanya secara independen.
- Mengapa vendor sering membebankan biaya bridging yang sangat mahal untuk tiap integrasi baru?
- Sistem monolitik tertutup sengaja dibuat tidak modular agar faskes bergantung secara finansial pada jasa modifikasi kode kustom vendor. Sistem dengan arsitektur Open API standar tidak memerlukan biaya bridging ratusan juta karena protokol pertukaran datanya sudah seragam.
- Apa implikasi UU Perlindungan Data Pribadi (UU PDP) terhadap sistem yang tertutup?
- Berdasarkan UU PDP, rumah sakit bertanggung jawab penuh atas portabilitas data, penghapusan, dan transfer data yang aman. Jika sistem tertutup menghalangi RS mengekspor data atau melakukan audit akses independen, RS berisiko terkena sanksi administratif dan hukum berat.
Umpan balik
Apakah panduan ini membantu memahami Sistem Informasi Medis?
Kirim Data Radiologi ke SATUSEHAT Tanpa Beban Setup Mandiri
Hubungkan alur radiologi faskes Anda—mulai dari worklist modalitas, accession number otomatis, web DICOM viewer, hingga sinkronisasi SATUSEHAT. Tersedia Free Tier untuk klinik dan rumah sakit.
Baca berikutnya