IT Tidak Dikelola: 5 Risiko Fatal bagi Bisnis Modern
Bahaya laten infrastruktur IT tanpa pengelolaan profesional: kebocoran data, ransomware, server down jam sibuk, dan denda kepatuhan hukum.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
- Infrastruktur teknologi informasi yang dibiarkan tanpa pengelolaan profesional (unmanaged IT) menimbulkan lima risiko bisnis fatal: kerugian pendapatan langsung akibat downtime sistem yang berkepanjangan, kehancuran reputasi akibat serangan siber atau ransomware, hilangnya data permanen karena backup tidak pernah diuji, ancaman sanksi hukum denda regulasi (UU PDP), serta pembengkakan biaya darurat saat terjadi insiden fatal.
Peta proses
Satu studi, beberapa titik kontrol
- 01
Identifikasi Aset IT dan Titik Kritis Perusahaan
Menginventarisasi seluruh server, database, perangkat jaringan, akun cloud, dan endpoint komputer yang menopang alur transaksi bisnis.
- 02
Audit Celah Keamanan dan Kepatuhan Regulasi
Mengevaluasi konfigurasi firewall, status lisensi, izin akses mantan karyawan, serta kepatuhan perlindungan data.
- 03
Penyusunan Disaster Recovery Plan (DRP) Terukur
Menetapkan metrik toleransi kehilangan data (RPO) dan waktu pemulihan maksimal (RTO) saat sistem operasional down.
- 04
Transisi ke Pengelolaan Proaktif dan Monitoring 24/7
Memasang sistem pemantauan telemetri otomatis untuk mendeteksi anomali performa dan indikasi ancaman siber secara real-time.
- 05
Evaluasi Berkala Tata Kelola Risiko Bersama Dewan Direksi
Meninjau laporan kesehatan infrastruktur kuartalan untuk memastikan kapasitas sistem selalu sejalan dengan pertumbuhan bisnis.
Dalam rapat anggaran tahunan dewan direksi, divisi teknologi informasi (IT) kerap kali diposisikan sebagai pos pengeluaran (cost center) yang paling mudah dipangkas. Pandangan umum yang sering terdengar: “Selama komputer kasir masih bisa menyala dan email kantor masih bisa dibuka, untuk apa kita membayar biaya pemeliharaan bulanan atau mempekerjakan tim spesialis?”
Mentalitas “kalau belum rusak, jangan diperbaiki” (if it ain’t broke, don’t fix it) ini adalah ilusi penghematan yang sangat berbahaya. Di era di mana seluruh proses bisnis—mulai dari pencatatan faktur, pembukuan keuangan, komunikasi pelanggan, hingga rantai pasok gudang—bergantung penuh pada sistem digital, infrastruktur IT yang dibiarkan tanpa pengelolaan profesional (unmanaged IT) adalah bom waktu operasional.
Ketika bom waktu tersebut meledak, kerugian yang ditanggung bisnis bukan sekadar biaya perbaikan teknisi komputer, melainkan kelumpuhan total alur kas, gugatan hukum dari regulator, dan hilangnya kepercayaan pelanggan yang dibangun selama bertahun-tahun.
1. Lima Risiko Fatal Akibat Infrastruktur IT Tanpa Pengelolaan
Berikut adalah lima konsekuensi nyata yang dialami bisnis ketika infrastruktur teknologinya tidak dikelola secara terstruktur:
flowchart TD
    A["Infrastruktur IT Tanpa Pengelolaan<br/>(Unmanaged IT)"] --> B["1. Downtime Operasional Tanpa Rencana"]
    A --> C["2. Pemerasan Ransomware & Korupsi Data"]
    A --> D["3. Kebocoran Data & Sanksi Regulasi (UU PDP)"]
    A --> E["4. Ilusi Backup (Data Hilang Permanen)"]
    A --> F["5. Biaya Penanganan Darurat Membengkak"]

    B --> G["Kerugian Finansial Masif & Kehancuran Bisnis"]
    C --> G
    D --> G
    E --> G
    F --> G
1. Downtime Tak Terduga di Jam Puncak Bisnis
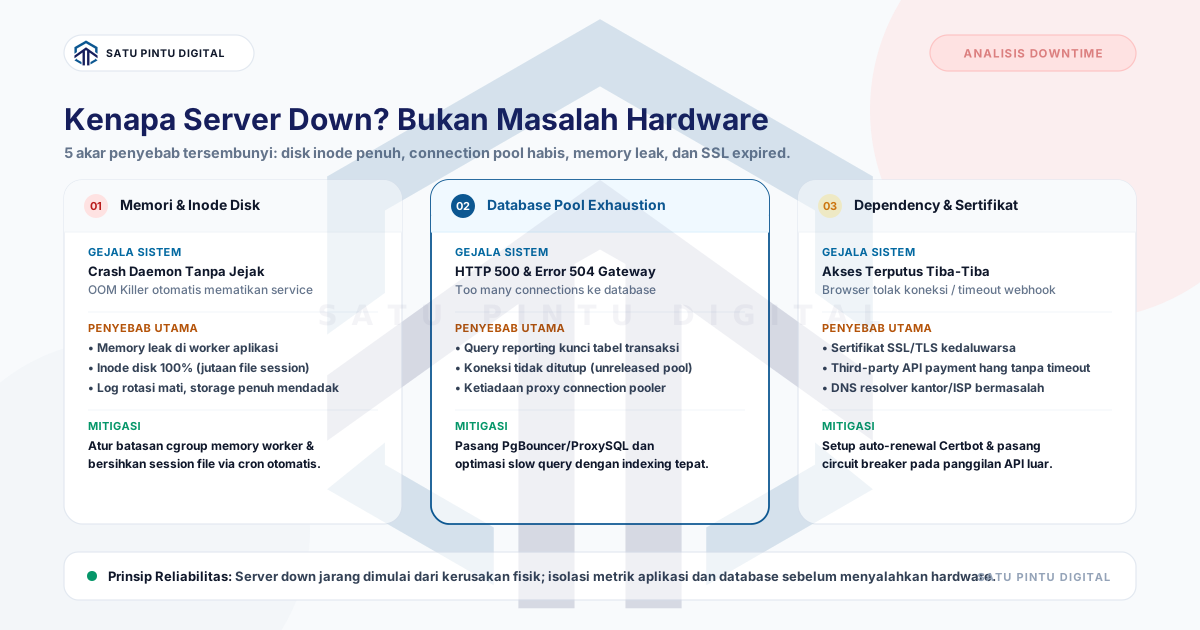
Sistem yang tidak dipantau secara proaktif tidak memberikan peringatan awal saat sumber daya mulai menipis. Server database yang disk-nya diam-diam terisi 99% atau sertifikat keamanan SSL yang kedaluwarsa tanpa disadari akan mendadak mematikan website toko online atau sistem kasir tepat saat masa promosi gajian (payday promo). Setiap jam downtime berarti hilangnya peluang penjualan secara permanen ke kompetitor.
2. Ancaman Serangan Pemerasan Siber (Ransomware)
Peretas tidak memilih-milih target secara manual; mereka menggunakan bot otomatis yang memindai jutaan alamat IP di internet setiap hari untuk mencari server yang belum menambal celah keamanan (unpatched vulnerabilities) atau menggunakan kata sandi bawaan pabrik. Begitu server kantor Anda disusupi, seluruh dokumen keuangan, database pelanggan, dan file kontrak akan dienkripsi dan penyerang menuntut uang tebusan bernilai ratusan juta rupiah.
3. Jeratan Hukum Sanksi Regulasi (UU Pelindungan Data Pribadi)
Dengan disahkannya Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) di Indonesia, kelalaian dalam menjaga keamanan data pelanggan bukan lagi sekadar masalah internal kantor. Dewan direksi dan pengendali data korporat dapat dikenai sanksi administratif berupa denda hingga 2% dari total pendapatan tahunan, penghentian sementara kegiatan operasional, hingga tuntutan ganti rugi perdata dari konsumen.
4. Ilusi Keamanan: “Kami Sudah Punya Backup” yang Ternyata Korup
Banyak pemilik bisnis merasa tenang karena staf mereka pernah memasang harddisk eksternal untuk menyalin database dua tahun lalu. Namun ketika bencana terjadi dan server utama rusak terbakar, mereka baru menyadari kenyataan pahit: berkas backup tersebut telah korup sejak enam bulan lalu, terenkripsi malware, atau tidak ada seorang pun di kantor yang tahu cara memulihkannya (restore).
5. Biaya Penanganan Darurat yang Jauh Lebih Mahal
Memperbaiki sistem yang sudah rontok total (firefighting mode) selalu membutuhkan biaya 5 hingga 10 kali lipat lebih mahal dibandingkan biaya pemeliharaan preventif rutin. Anda terpaksa membayar konsultan forensik darurat dengan tarif per jam selangit, mengganti perangkat keras secara terburu-buru dengan harga markup tinggi, dan menanggung biaya kompensasi keterlambatan pengiriman ke klien.
2. Paradigma Break-Fix vs Managed IT: Mengapa Pola Lama Usang
Banyak perusahaan masih terjebak dalam model penanganan tradisional yang disebut Break-Fix:
| Dimensi Evaluasi | Pendekatan Reaktif (Break-Fix) | Pendekatan Proaktif (Managed IT / MSP) |
|---|---|---|
| Filosofi Kerja | Menunggu perangkat rusak baru bertindak | Mencegah kerusakan sebelum berdampak ke bisnis |
| Penyelarasan Insentif | Teknisi untung saat sistem Anda sering rusak | Mitra untung saat sistem Anda stabil dan bebas masalah |
| Biaya Bulanan | Fluktuatif dan tidak terduga (biaya darurat tinggi) | Biaya tetap terukur setiap bulan (flat monthly fee) |
| Keamanan Sistem | Penambalan tambal sulam setelah insiden | Hardening berkala, pemantauan 24/7, dan audit rutin |
| Kesiapan Bencana | Sering kali tidak ada dokumentasi pemulihan | Disaster Recovery Plan (DRP) dan restore drill teruji |
Dalam model break-fix, penyedia jasa memiliki insentif yang bertolak belakang dengan kepentingan bisnis Anda: semakin sering server Anda bermasalah, semakin banyak tagihan biaya servis yang mereka terbitkan.
Sebaliknya, Managed Service Provider (MSP) terikat oleh Service Level Agreement (SLA). Karena pendapatan MSP berbasis tarif langganan tetap, kepentingan mereka sejalan 100% dengan bisnis Anda: memastikan infrastruktur Anda selalu berjalan stabil, aman, dan tanpa gangguan agar tidak menghabiskan waktu penanganan darurat.
3. Langkah Awal Menata Risiko IT Perusahaan Anda
Mengubah infrastruktur IT yang terbengkalai menjadi aset bisnis yang kokoh tidak harus dilakukan secara drastis dalam satu malam. Manajemen dapat memulai dengan empat langkah taktis berikut:
- Buat Inventarisasi Aset Komprehensif: Catat seluruh perangkat fisik (server, router, switch, laptop karyawan), lisensi perangkat lunak, domain, dan akun cloud yang dimiliki perusahaan beserta penanggung jawabnya.
- Audit Hak Akses Mantan Karyawan: Cabut seluruh akun email, akses VPN, kata sandi Wi-Fi kantor, dan kredensial SSH milik staf yang sudah tidak lagi bekerja di perusahaan.
- Uji Proses Pemulihan Data (Restore Drill): Jangan hanya memastikan proses backup berjalan; minta tim teknis melakukan simulasi memulihkan data tersebut ke mesin cadangan dan pastikan data dapat dibaca utuh.
- Tetapkan Kebijakan Pembaruan Keamanan Rutin: Jadwalkan pembaruan patch sistem operasi dan firmware perangkat jaringan secara berkala di luar jam kerja aktif.
Jadikan Teknologi Akselerator Bisnis, Bukan Sumber Risiko
Teknologi informasi diciptakan untuk mengakselerasi pertumbuhan bisnis, mempercepat pelayanan pelanggan, dan meningkatkan efisiensi operasional perusahaan—bukan menjadi sumber kecemasan harian yang menguras energi dan modal Anda.
Setelah berbagai risiko laten infrastruktur tanpa pengelolaan dipetakan, manajemen perusahaan Anda dapat mulai mengambil keputusan strategis untuk melindungi aset bisnis secara terencana. Layanan Managed Server & IT Satu Pintu Digital siap menjadi mitra infrastruktur terpercaya yang mengambil alih beban operasional, pemantauan 24/7, dan mitigasi risiko siber, sehingga tim Anda dapat fokus seutuhnya pada ekspansi bisnis inti.
Amankan kelangsungan bisnis Anda sebelum insiden terjadi. Pelajari bagaimana solusi terkelola kami melindungi perusahaan di halaman Layanan Managed IT, atau jadwalkan sesi audit awal risiko infrastruktur Anda melalui halaman kontak.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Istilah penting
Glossary singkat
- Unmanaged IT
- Kondisi di mana aset perangkat keras, perangkat lunak, dan jaringan suatu organisasi beroperasi tanpa pemantauan berkala, pembaruan keamanan, atau dokumentasi arsitektur resmi.
- Break-Fix Model
- Pendekatan tradisional penanganan IT di mana teknisi baru dipanggil dan dibayar hanya ketika suatu perangkat atau layanan telah mengalami kerusakan nyata.
- Ransomware
- Perangkat lunak berbahaya (malware) yang mengenkripsi berkas dan database korban, lalu menuntut uang tebusan untuk memberikan kunci pembuka dekripsi.
- RPO & RTO
- Recovery Point Objective (batas waktu toleransi kehilangan data) dan Recovery Time Objective (batas waktu toleransi sistem kembali beroperasi normal pasca insiden).
Baca sumbernya
Referensi dan dokumentasi
- IBM Security: Cost of a Data Breach Report Laporan riset tahunan global mengenai dampak finansial, reputasi, dan operasional akibat insiden kebocoran data korporat.
- UU Republik Indonesia No. 27 Tahun 2022 tentang Pelindungan Data Pribadi Undang-undang resmi yang mengatur kewajiban pengendali data, sanksi pidana, dan denda administratif atas kelalaian keamanan data di Indonesia.
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Perusahaan kami masih berskala kecil, apakah peretas tertarik menyerang kami?
- Sangat tertarik. Lebih dari 43% serangan siber global menargetkan usaha kecil dan menengah (UKM) justru karena sistem pertahanan IT mereka lemah, tidak terkelola, dan sering dijadikan batu loncatan untuk menyerang rantai pasok mitra yang lebih besar.
- Apa bedanya mempekerjakan teknisi panggilan dengan berlangganan Managed IT?
- Teknisi panggilan bekerja dengan pola reaktif (break-fix): mereka baru untung saat sistem Anda rusak. Managed IT bekerja secara proaktif: fokus menjaga sistem Anda selalu menyala stabil tanpa downtime melalui kontrak pemeliharaan terukur.
- Berapa lama rata-rata waktu pemulihan bisnis yang terkena serangan ransomware tanpa backup teruji?
- Riset industri menunjukkan rata-rata perusahaan membutuhkan waktu 21 hari untuk memulihkan sebagian operasionalnya pasca serangan ransomware, dan banyak bisnis yang terpaksa gulung tikar akibat kehilangan data permanen.
Umpan balik
Apakah panduan ini membantu memahami Infrastruktur IT?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya