Audit Keamanan Server Linux Dedicated: Checklist CIS
Panduan audit keamanan server Linux dedicated: audit authorized_keys mantan karyawan, tutup port database 0.0.0.0, integritas firewall, dan scan Lynis.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
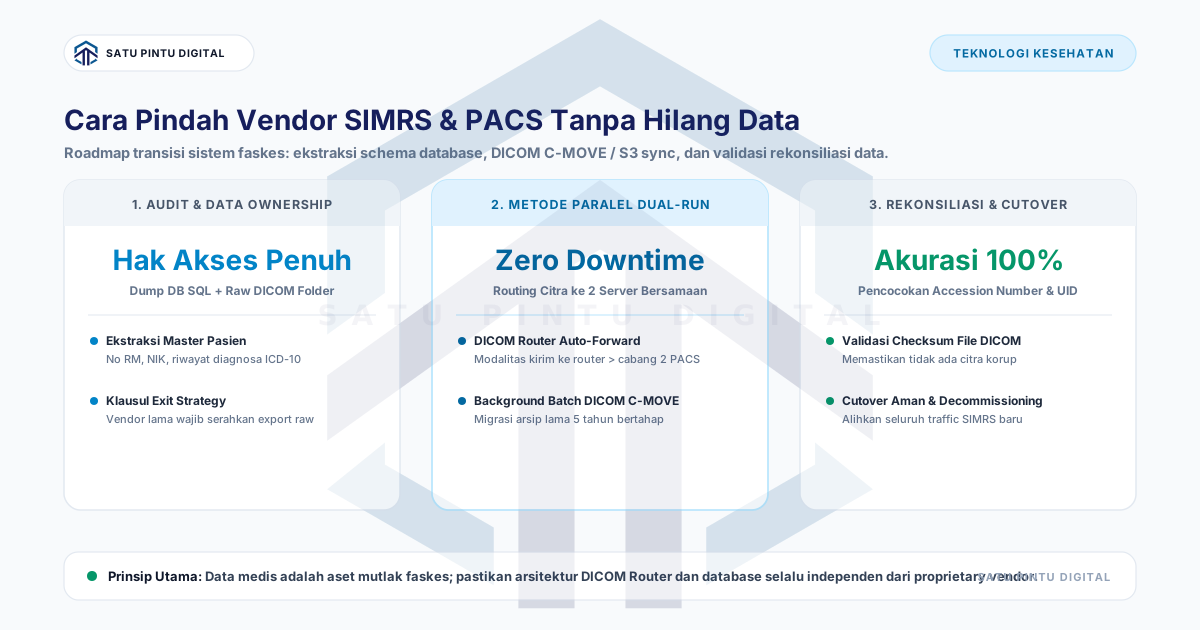
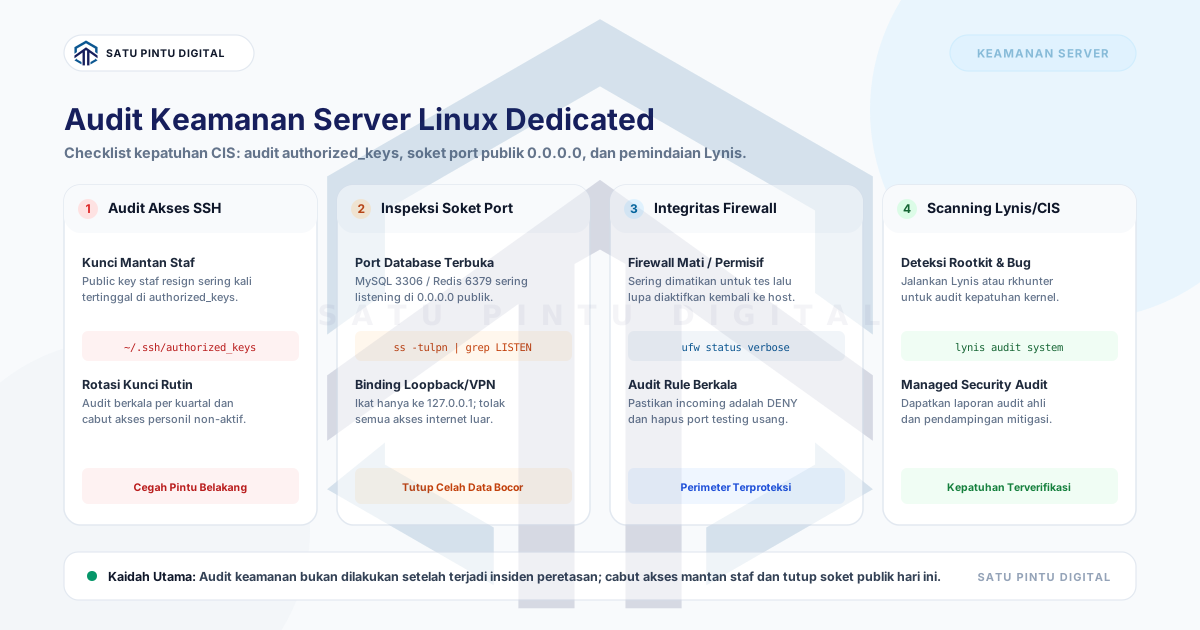
- Audit keamanan server Linux dedicated harus dimulai dari tata kelola akses dan perimeter: audit dan bersihkan kunci publik di '~/.ssh/authorized_keys', periksa seluruh soket terbuka dengan 'ss -tulpn' untuk memastikan port database tidak mengarah ke '0.0.0.0', pastikan firewall default-deny aktif, dan jalankan pemindaian otomatis menggunakan Lynis untuk mengukur skor kepatuhan keamanan sistem.
Peta proses
Satu studi, beberapa titik kontrol
- 01
Audit Identitas & Kredensial SSH
Memeriksa seluruh file authorized_keys pada setiap user dan mencabut kunci publik milik personil yang sudah tidak aktif.
- 02
Pemindaian Soket & Port Terbuka
Mengeksekusi ss -tulpn untuk mengidentifikasi layanan internal yang keliru melakukan binding ke interface publik 0.0.0.0.
- 03
Verifikasi Integritas Firewall Host
Memeriksa status dan aturan UFW/iptables untuk memastikan kebijakan default-deny inbound berjalan aktif.
- 04
Scanning Rootkit & Audit Sistemik Lynis
Menjalankan utilitas Lynis untuk memindai kernel parameters, file permissions, cronjob liar, dan integritas paket.
- 05
Remediasi & Dokumentasi Hardening
Menerapkan perbaikan konfigurasi sesuai temuan audit dan mendokumentasikan baseline kepatuhan keamanan berkala.
Ketika sebuah perusahaan menyewa dedicated server fisik berkinerja tinggi, rasa aman semu sering kali menyelimuti jajaran manajemen: server tidak berbagi hardware dengan penyewa lain (single-tenant), resource CPU dan RAM terisolasi penuh, dan akses root dipegang sendiri oleh staf IT internal.
Namun dalam kacamata keamanan siber (cybersecurity), sebuah dedicated server fisik sama rentannya dengan VPS biasa jika tata kelola keamanannya tidak pernah diaudit secara berkala.
Kenyataan di lapangan membuktikan bahwa sebagian besar insiden kebocoran data, pemerasan ransomware, atau server yang mendadak dialihfungsikan menjadi botnet penambang kripto liar (crypto miner) bukan disebabkan oleh teknik peretasan mutakhir kelas spionase. Insiden tersebut hampir selalu berakar dari kelalaian administratif yang sangat mendasar: kunci akses lama yang tidak pernah dicabut, port database yang terekspos langsung ke internet, atau firewall yang ternyata sudah berbulan-bulan mati tanpa disadari.
Artikel ini menyajikan checklist audit keamanan server Linux dedicated mengacu pada kerangka kerja CIS (Center for Internet Security) Benchmark, membedah 3 celah paling berbahaya di lapangan, serta langkah remedi konkret yang bisa dieksekusi hari ini.
3 Temuan Celah Keamanan yang Paling Sering Dijumpai di Lapangan
Dari pengalaman melakukan audit keamanan pada puluhan server dedicated milik klien korporat, berikut tiga temuan paling mengejutkan yang sering membuat jajaran direksi terperangah:
1. Kunci SSH Mantan Karyawan Tidak Pernah Dicabut
Ini adalah temuan nomor satu yang paling lazim dijumpai di perusahaan yang tidak memiliki SOP offboarding karyawan yang ketat.
Ketika seorang programmer, sysadmin, atau konsultan pihak ketiga berhenti bekerja, manajemen sering kali hanya memblokir email kantor atau akun Google Workspace mereka. Namun di dalam server dedicated perusahaan, baris kunci publik (public key) milik mantan karyawan tersebut masih tertinggal rapi di dalam berkas ~/.ssh/authorized_keys.
Secara teknis, mantan karyawan tersebut masih memiliki akses masuk setara pintu belakang (legal backdoor) ke jantung server produksi Anda dari mana saja di seluruh dunia, tanpa perlu mengetahui password apa pun. Jika laptop pribadi mantan staf tersebut suatu hari hilang atau terinfeksi malware pencuri kredensial, server perusahaan Anda menjadi korban berikutnya.
2. Port Database Listening ke Publik (0.0.0.0)
Kesalahan konfigurasi ini biasanya berawal dari kemalasan staf teknis saat melakukan integrasi aplikasi:
Alih-alih membuat koneksi aman menggunakan SSH Tunneling atau jaringan privat VPN, teknisi sering kali mengubah file konfigurasi database (seperti my.cnf pada MySQL atau postgresql.conf) menjadi:
bind-address = 0.0.0.0Artinya, database perusahaan Anda membuka telinga ke seluruh penjuru internet. Jika aturan firewall tidak memblokirnya, port 3306 (MySQL) atau 5432 (PostgreSQL) dapat dipindai oleh siapa pun di internet. Botnet penyerang hanya perlu menjalankan serangan brute-force kamus kata sandi secara nonstop sampai berhasil menembus database keuangan atau data pelanggan perusahaan Anda.
3. Firewall Mati atau Lupa Dinyalakan Kembali
Berapa kali tim IT Anda mematikan firewall dengan perintah sudo ufw disable saat sedang menelusuri kendala koneksi API?
Di lapangan, mematikan firewall sementara untuk pengujian adalah kebiasaan buruk yang sering berujung petaka. Setelah masalah koneksi selesai, teknisi sering kali lupa menyalakan kembali firewall tersebut. Server dedicated perusahaan dibiarkan telanjang tanpa perlindungan perimeter selama berminggu-minggu, membuka seluruh port layanan internal yang seharusnya tersembunyi.
Checklist Audit Praktis Berbasis Standar CIS Benchmark
Lakukan audit mandiri pada server Linux dedicated Anda menggunakan 4 langkah inspeksi terukur berikut:
flowchart TD
    AUDIT["Mulai Audit Keamanan Server Dedicated"] --> STEP1["1. Audit Berkas Kunci Masuk<br/>(Periksa ~/.ssh/authorized_keys seluruh user)"]
    STEP1 --> STEP2["2. Inspeksi Soket Listening<br/>(ss -tulpn | verifikasi port terbuka)"]
    STEP2 --> STEP3["3. Verifikasi Aturan Firewall<br/>(ufw status verbose | default-deny incoming)"]
    STEP3 --> STEP4["4. Pemindaian Sistemik Lynis<br/>(lynis audit system | skor kepatuhan CIS)"]
    STEP4 --> RESULT["Laporan Audit & Tindakan Remediasi"]
Langkah 1: Audit Direktori Kunci authorized_keys
Periksa setiap akun pengguna yang memiliki hak akses login, terutama user di dalam grup sudo atau wheel:
# Periksa daftar kunci publik yang aktif pada akun user saat ini
cat ~/.ssh/authorized_keys

# Periksa seluruh file authorized_keys yang ada di sistem
sudo find /home /root -name "authorized_keys" -exec ls -la {} \;
Tindakan Wajib: Jika Anda menemukan komentar kunci atau string publik milik staf yang sudah tidak bekerja, segera hapus baris tersebut dan lakukan rotasi kunci bagi staf yang masih aktif.
Langkah 2: Inspeksi Soket Jaringan (ss -tulpn)
Periksa seluruh layanan yang sedang aktif mendengarkan koneksi (listening ports):
sudo ss -tulpn | grep LISTENAturan Evaluasi:
- Port yang boleh terhubung ke
0.0.0.0atau*hanyalah port publik esensial: port SSH terproteksi, port 80 (HTTP), dan port 443 (HTTPS). - Port database (MySQL 3306, PostgreSQL 5432, Redis 6379, MongoDB 27017) WAJIB terikat hanya ke
127.0.0.1(localhost) atau alamat IP antarmuka privat/VPN internal. Jika masih mengarah ke0.0.0.0, segera ubah parameter bind-address pada konfigurasi service terkait.
Langkah 3: Audit Status dan Integritas Firewall Host
Pastikan firewall tidak hanya berstatus aktif, tetapi menerapkan kebijakan pembatasan ketat:
sudo ufw status verboseParameter Kepatuhan:
- Pastikan baris status berbunyi:
Default: deny (incoming), allow (outgoing). - Periksa daftar rule: hapus aturan port lama yang sudah tidak digunakan (misal port pengujian yang pernah dibuka 6 bulan lalu).
Langkah 4: Pemindaian Kerentanan Sistem Otomatis Menggunakan Lynis
Untuk mendapatkan penilaian kepatuhan sistem yang komprehensif tanpa perlu memeriksa ribuan parameter manual satu per satu, gunakan alat audit standar industri Lynis:
# Instalasi utilitas Lynis pada Debian/Ubuntu
sudo apt install lynis -y

# Jalankan audit kepatuhan sistem menyeluruh
sudo lynis audit system
Lynis akan melakukan ratusan pengujian otomatis: memeriksa izin akses file sensitif (/etc/passwd, /etc/shadow), parameter keamanan kernel di /etc/sysctl.conf, keberadaan software usang, hingga mendeteksi potensi file rootkit. Di akhir pemindaian, Lynis akan menerbitkan Hardening Index Score (skor 1–100) beserta daftar saran perbaikan (suggestions) konkret.
Jangan Menunggu Terjadi Insiden untuk Mulai Peduli
Di dunia keamanan siber, tidak ada kalimat yang lebih berbahaya selain: “Perusahaan kita bisnis biasa, tidak mungkin ada hacker yang tertarik menyerang server kita.”
Peretas modern tidak memilih korban berdasarkan nama besar perusahaan; mereka menggunakan bot pemindai otomatis yang memindai jutaan blok IP publik setiap detik mencari port yang tidak terkunci dan server yang tidak memiliki firewall aktif.
Bagi jajaran manajemen dan pimpinan teknologi (CTO / Head of IT), melakukan audit keamanan berkala adalah bentuk tanggung jawab mutlak atas perlindungan data pelanggan dan keberlangsungan bisnis perusahaan.
Jika tim IT internal Anda saat ini disibukkan oleh penanganan operasional harian dan tidak memiliki waktu atau keahlian mendalam untuk melakukan audit keamanan berkala, bermitra dengan penyedia layanan kelola server profesional adalah keputusan investasi paling bijak.
Audit keamanan server bukan sekadar rutinitas teknis, melainkan benteng perlindungan aset digital dan reputasi bisnis perusahaan Anda. Jika perusahaan Anda ingin melakukan audit keamanan independen, menutup celah kerentanan server Linux dedicated, dan memastikan infrastruktur Anda memenuhi standar kepatuhan industri dengan pemantauan proaktif 24/7, pelajari bagaimana Layanan Managed Server & Security Audit Satu Pintu Digital mengamankan operasional Anda, atau konsultasikan kondisi server perusahaan Anda melalui Kontak Tim Kami.
Butuh Solusi Managed IT & Arsitektur Server?
Diskusikan kebutuhan managed server, monitoring jaringan, dan perlindungan firewall untuk infrastruktur bisnis Anda.
Istilah penting
Glossary singkat
- CIS Benchmark
- Panduan konfigurasi keamanan sistem berbasis konsensus global yang diterbitkan oleh Center for Internet Security untuk melindungi sistem TI dari ancaman siber.
- Authorized_keys
- Berkas konfigurasi di direktori ~/.ssh/ pada sistem Linux yang menyimpan daftar kunci publik kriptografi yang diizinkan untuk login tanpa kata sandi.
- Socket Binding (0.0.0.0)
- Konfigurasi di mana suatu layanan jaringan mendengarkan koneksi masuk dari seluruh antarmuka jaringan yang tersedia, termasuk IP publik yang terhubung ke internet.
- Lynis
- Perangkat lunak audit keamanan sumber terbuka untuk sistem operasi berbasis Linux dan Unix yang melakukan pemindaian kepatuhan, uji kerentanan, dan evaluasi hardening.
Baca sumbernya
Referensi dan dokumentasi
- Center for Internet Security (CIS): Linux Benchmarks Pedoman standar resmi konfigurasi keamanan dan pengujian kepatuhan sistem operasi Linux skala enterprise.
- Lynis Security Auditing Tool Documentation Dokumentasi teknis resmi utilitas audit keamanan sistem, pemindaian kerentanan, dan kepatuhan sistem operasi Linux.
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Seberapa sering audit keamanan server Linux dedicated harus dilakukan?
- Audit kepatuhan menyeluruh disarankan dilakukan minimal setiap 3 bulan (kuartalan), atau setiap kali terjadi perubahan staf tim teknis dan rilis arsitektur aplikasi baru.
- Apa bahayanya jika Redis atau Memcached terbuka di port publik tanpa firewall?
- Layanan in-memory seperti Redis tanpa autentikasi ketat di port publik sering kali dieksploitasi penyerang untuk menyuntikkan SSH key berbahaya atau dijadikan instrumen amplifikasi DDoS.
- Apakah menjalankan audit dengan Lynis akan mengganggu performa server produksi?
- Lynis adalah scanner pasif yang sangat ringan dan tidak melakukan uji penetrasi destruktif, sehingga aman dijalankan di server produksi selama jam pemeliharaan terjadwal.
Umpan balik
Apakah panduan ini membantu memahami arsitektur & keandalan server?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya